在线AI教程 / AI上云
[Anthropic Claude] 为安全团队提供对 Claude Enterprise 的更多可见性和控制
Claude Enterprise 具有新的安全和管理功能,包括安全中心、普遍可用的推理挂钩、集中管理和附加访问控制。 要了解 Claude 的设置方式,安全中心会显示您组织的 C
Claude Enterprise 具有新的安全和管理功能,包括安全中心、普遍可用的推理挂钩、集中管理和附加访问控制。
要了解 Claude 的设置方式,安全中心会显示您组织的 Claude 设置与 Anthropic 的推荐配置的比较情况。为了应用您的策略,推理挂钩会向您的数据安全工具发送提示和工具调用以进行检查。为了管理访问,集中管理为您的公司提供了一个用于公司范围设置的管理控制台,新的访问控制允许您通过管理 API 注销成员、自行管理您的 IP 许可名单,并通过在托管计算机上的 Claude Desktop 中阻止个人和其他外部 Claude 帐户来帮助防止影子 IT。
我们最近还宣布了端点检测和响应 (EDR) 集成,该集成可在用户计算机上的 unified Claude 和 Cowork 虚拟机内运行您组织的传感器。
安全团队需要了解 Claude 的配置方式、它在公司设备上的作用以及人们工作时如何处理数据。这些功能为他们提供了可见性和控制力。
安全中心:在一处检查您的 Claude 安全设置
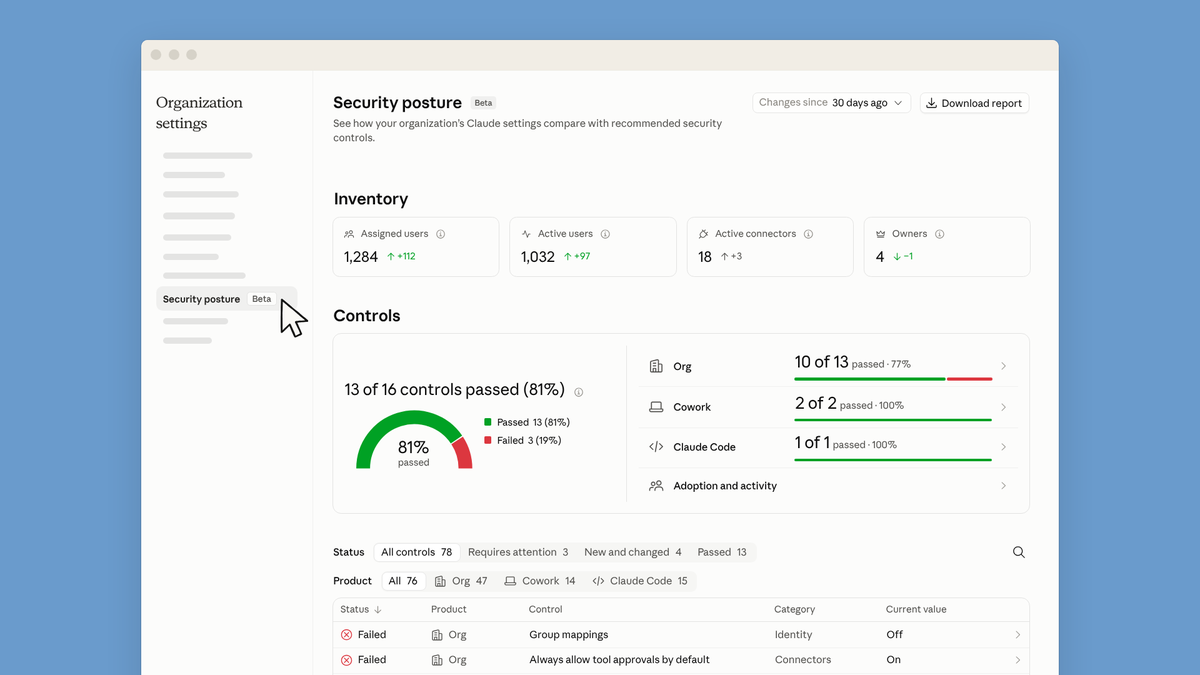
安全团队可以在一页上查看 Claude 的聊天、Cowork 和 Claude Code 的安全设置,而不是逐个设置。安全中心是组织设置中的一个新页面,它将设置与 Anthropic 推荐的配置进行比较,以便您的团队可以查看要更改的内容以及在何处更改。
对于每个控件,安全中心都会显示当前值、建议值(如果有)以及指向可更改设置的设置的链接。它还显示哪些设置是新的或最近更改的。每次加载页面时,安全中心都会检查您的配置,因此自动检查的控件会反映您当前的设置。拥有合规性 API 的组织可以通过它读取相同的结果。
证明为您的管理员提供了一个用于安全审查的共享工作区。他们可以一起完成整个流程一次,记录每个控制的当前状态,接受风险,并在一个地方标记问题。
您可以将安全中心页面下载为报告,以便与审核员和相关利益相关者共享。该报告标记了哪些控制自动检查的页面以及所有者确认的页面。安全中心是基于 Anthropic 建议的指导,而不是遵守任何法律或标准的认证或保证。
推理钩子
推理挂钩将 Claude 连接到您的组织已使用的数据安全工具,因此您的数据丢失防护 (DLP) 和安全策略可以应用于人们工作时的提示和工具调用。
有两种钩子,现在都可以使用:
提示挂钩将提示从受支持的 Claude 产品发送到您的安全工具以进行检查。 工具调用前挂钩在运行之前检查受支持的 Claude 产品中的工具调用。
Hooks 与安全供应商合作。您的团队保留已制定的政策并将其应用于Claude。
集中管理:一个控制台用于整个组织的身份和访问
集中管理为您的上级组织(在其 Claude Enterprise 和 Claude Platform 组织中代表您的公司)提供了自己的管理控制台(位于 admin.claude.com)。管理员可以为您父级下的组织管理公司范围的设置,而不是单独的组织设置。这些设置包括单点登录、目录同步 (SCIM)、域验证、组和合规性 API 密钥。
控制台在一处显示父级下的每个组织,并添加两个角色。父组织所有者可以管理父级别的所有内容,包括谁拥有所有者和管理员角色。父组织管理员可以管理除角色分配之外的所有内容。
公司还可以连接多个身份提供商,每个身份提供商都有自己的单点登录和 SCIM 配置。被收购的公司可以保留其现有的提供商,或者您的团队可以一次迁移到一个新的提供商域。
每个组织都保留自己的成员、角色、设置和组织级安全控制,例如 IP 许可名单、租户限制和会话持续时间。默认情况下,父角色不会授予组织内部的访问权限,但在父角色中创建的合规性 API 密钥可以跨组织读取数据。
访问控制:成员退出和影子 IT 预防
安全团队现在可以通过单个管理 API 调用将成员从 Claude 中注销,而无需将其从组织中删除。该通话会结束该成员在每个浏览器和设备上的登录会话,并且 Claude Code 等应用程序必须重新登录。它不会结束 API 密钥、已运行的云会话或计划的例程,并且成员可以在之后再次登录。
企业管理员现在可以自行设置和管理其 IP 许可名单,而无需通过 Anthropic。 IP 允许列表将对大多数 Claude 产品的访问限制为您的组织批准的 IP 地址。
管理员现在可以设置最常用的 Claude Desktop 设置,无需设备管理推送。为了帮助防止影子 IT,管理员还可以在托管计算机上的 Claude Desktop 中阻止个人帐户和其他外部 Claude 帐户。所有者还可以限制人们可以与 Claude 一起使用的工作区文件夹。
Cowork 和统一 Claude 中的端点检测和响应 (EDR)
当 Cowork 和统一 Claude 在本地工作时,它们会在用户计算机上的隔离虚拟机中运行 shell 命令和代码,以提供额外的保护。这种隔离有助于保护设备,安全团队要求对虚拟机具有与端点上其他任何地方相同的可见性。
管理员现在可以在 Cowork 虚拟机内运行其组织的 EDR 传感器。传感器将那里的活动报告给安全团队已经监控的同一控制台。这涵盖用户计算机上的虚拟机,而不是云中的 Cowork 会话。
管理员通过 macOS 和 Windows 上的设备管理设置集成。每次虚拟机启动时,Claude 都会在安装之前验证来自 EDR 供应商的传感器包签名。传感器在检测模式下运行:它们向您的安全团队报告活动,但不会阻止它。该集成适用于受支持的 EDR 供应商,这些供应商已在帮助中心中列出。
开始使用
这些功能适用于 Claude Enterprise,但 帮助中心 中列出了测试期间的一些例外情况。
安全中心 处于测试阶段。 推理钩子,包括提示钩子和预工具调用钩子,通常可用。管理员可以在组织设置中管理推理挂钩和安全中心。
集中管理也处于测试阶段。要开始设置,您父级下的任何组织的管理员都可以访问 admin.claude.com 并建议父级组织管理员。其他组织的管理员审核并批准,最后批准完成设置。设置无法撤消,因此在开始之前请先确定您的父组织管理员。
注销成员 通过管理 API 和 自助 IP白名单 处于测试阶段。所有者可以在组织设置中管理 Claude Desktop 设置,这也是测试版。
Cowork 中的端点检测和响应 在 macOS 和 Windows 上处于测试版,适用于 Claude Team 和 Enterprise,以及 Amazon Bedrock、Google Cloud Vertex AI 和 Microsoft Foundry 上的 Claude 桌面应用程序,通过 MDM 部署支持的供应商。
文章
2026 年 11 月 5 日
Claude介绍个人理财
向Claude询问您的资金情况,并从您连接的帐户中获得直接答案。
文章
2026 年 11 月 4 日
Claude Marketplace 上用于安全、生产力和创意工作的新代理和产品
文章
2026 年 11 月 2 日
使用消息线程使长时间运行的代理更快
消息 API 中的新增功能,只需发送一次对话,API 每次都会仅接收最新内容。
Claude·平台
文章
2026 年 10 月 28 日
Claude Enterprise 的智能报告、调查和汇总集团预算
在许多组织中,成员已经确定了Claude可以解锁的独特工作。下一步是将这项工作扩展到每个团队。
Claude·恩企业
与 Claude 一起改变您的组织的运作方式
查看定价联系销售人员
获取开发者通讯
产品更新、操作方法、社区焦点等等。每月发送到您的收件箱。
如果您想接收我们的每月开发者通讯,请提供您的电子邮件地址。您可以随时取消订阅。