在线AI教程 / AI上云
[Amazon Bedrock] 使用 Okta Cross App Access 与 Amazon Bedrock AgentCore 治理 AI ag…
Artificial Intelligence 使用 Okta Cross App Access 与 Amazon Bedrock AgentCore 治理 AI agent 访问
Artificial Intelligence
使用 Okta Cross App Access 与 Amazon Bedrock AgentCore 治理 AI agent 访问(第 1 部分)
一个负责更新工单或读取客户记录的 AI agent,是在该用户能够访问的应用内部代表该人员执行操作。此时,您的身份团队就必须回答一个基于各应用独立 OAuth 用户许可与共享服务账号所无法解决的问题:究竟哪个 agent 可以代表哪个用户访问哪个应用,以及您该如何阻止它。Okta Cross App Access (XAA) 在您的身份提供商(IdP)中回答了这一问题。您在 Okta 中注册该 agent,管理员批准该 agent 可以访问的应用,并且每当 agent 请求代表某个用户执行操作时,Okta 都会评估策略。在我们的测试中,当管理员移除某位用户对该 agent 的分配后,Okta 在大约 1 秒内就拒绝了该 agent 代表该用户发起的新请求,而已发放的 token 则在 5 分钟内过期。
Amazon Bedrock AgentCore 是一个无论使用何种框架或模型,都能大规模构建、连接并优化 agent 的平台。本方案利用它的两项功能在 AWS 上执行 Okta 的决策。Amazon Bedrock AgentCore runtime(Amazon Bedrock AgentCore 的一项功能)负责验证 Okta 的授权。Amazon Bedrock AgentCore Identity(Amazon Bedrock AgentCore 的一项功能)使用您 agent 代码不可见的凭据将其兑换为短期访问 token,并将该 token 保存在其 token 保险库中。在我们的测试中,端到端耗时约 30 秒的请求中,AgentCore Identity 仅增加了约 0.6 秒的耗时。
在本篇(共两篇中的第一篇)中,您将在 AgentCore runtime 上构建一个任务 agent,它通过 XAA 和 AgentCore Identity 代表已登录用户执行操作。您将配置其所需的 AgentCore Identity 组件,在工具中强制执行每位用户的权限,并查看我们的实测结果:各项检查会拒绝什么、我们确定的最佳实践,以及 Okta 管控生效的速度。第 2 部分随后将同样的治理置于 Amazon Bedrock AgentCore Gateway(Amazon Bedrock AgentCore 的一项功能)之后,结合 Cedar 策略、运行在 Amazon Elastic Kubernetes Service (Amazon EKS) 上的第二个 agent,以及 Amazon CloudWatch 中的审计追踪。
方案概览
Okta 是治理平面:它决定哪个 agent 可以代表哪个用户针对哪项资源执行操作。AgentCore Identity 是执行平面:它持有 agent 的凭据,将 Okta 的决策转换为目标资源所接受的 token,并在该 token 中同时保留两种身份。在图 1 中,agent 及其调用的两个 Model Context Protocol (MCP) server 均运行在 AgentCore runtime 上。
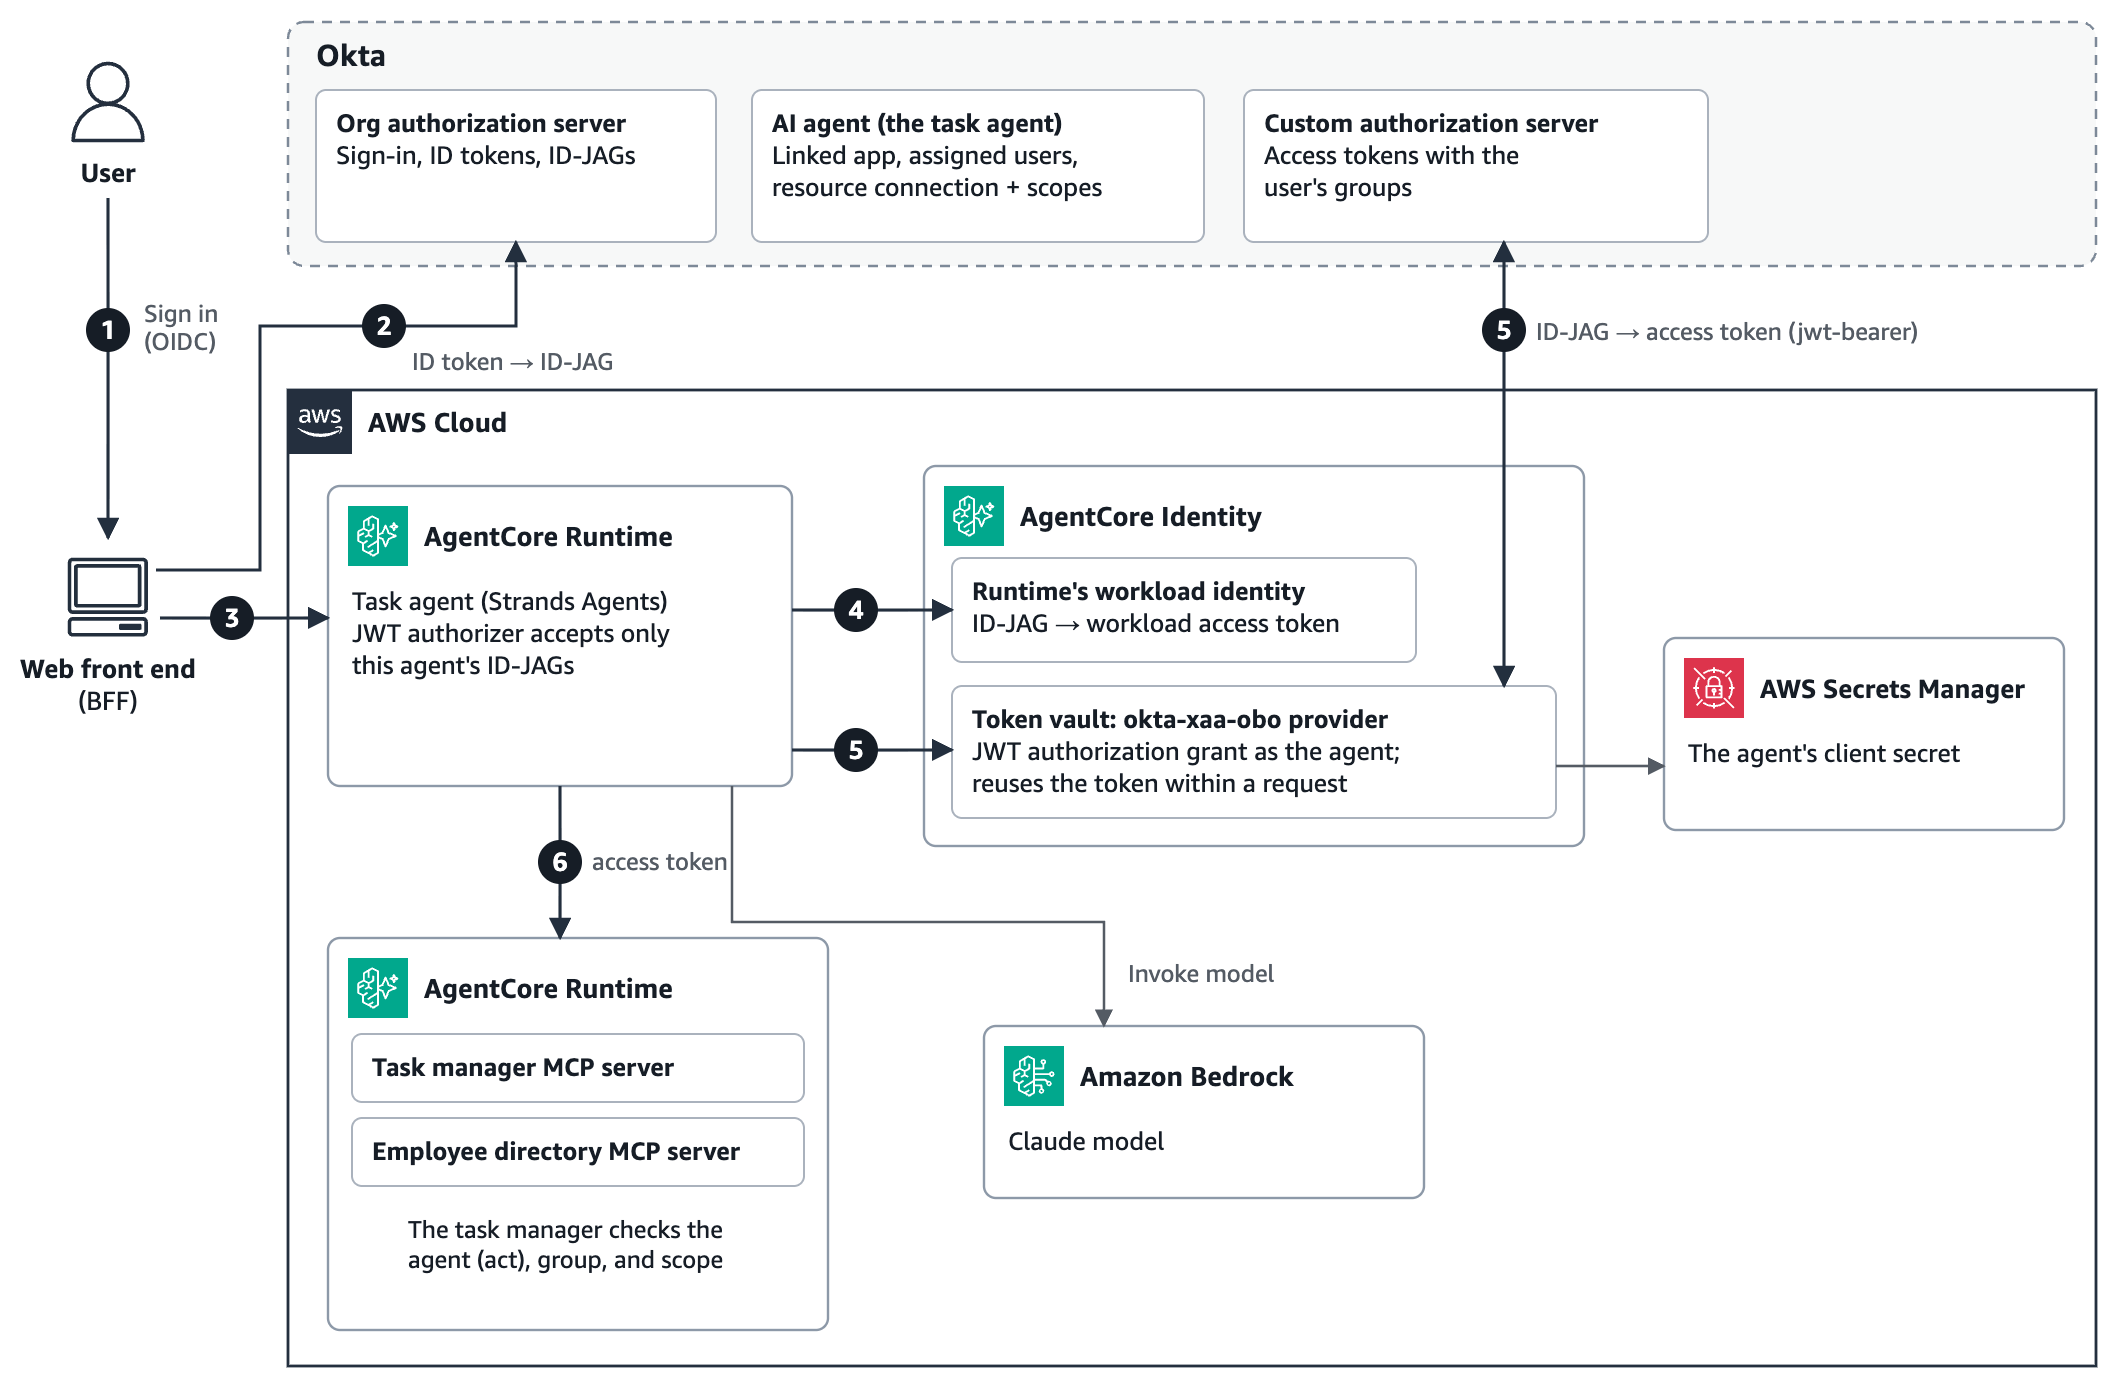
图 1:方案架构,编号对应下文中的步骤
每个请求携带三个 token,分别记录不同的决策:ID token 说明用户是谁,Identity Assertion JWT Authorization Grant (ID-JAG) 代表 Okta 的决策,而 access token 则是目标资源所接受的凭据。一次请求的流转过程如下:
用户通过与该 agent 关联的 Okta 应用,经由 OpenID Connect 登录到 Web 前端(服务于前端的后端,即 BFF)。 对于每个请求,BFF 在 Okta 的组织授权服务器处以 agent 的身份进行认证(RFC 8693 token exchange),将用户的 ID token 兑换为 ID-JAG。Okta 会检查 agent 是否处于活跃状态、该用户是否已被分配给该 agent,以及管理员是否已将其连接到目标授权服务器并授予所请求的 scope。ID-JAG 为一次性使用,5 分钟后过期。 BFF 使用 ID-JAG 作为 bearer token 调用 AgentCore runtime 上的 agent。runtime 的 JWT authorizer 仅接受 Okta 签发给该 agent 的 ID-JAG。 runtime 从 AgentCore Identity 获取一个工作负载访问 token(workload access token),该 token 将 agent 的工作负载身份与该用户进行绑定,并将其传递给 agent 代码。该 workload access token 是 AWS 内部的绑定 token:Okta 和目标资源都不会看到它,因此它不属于上述三个 token 之一。 agent 向 AgentCore Identity 请求 access token。AgentCore Identity 在目标资源的 Okta 自定义授权服务器处,使用 JWT authorization grant(RFC 7523)并以 agent 身份完成认证,兑换该 ID-JAG。Okta 返回一个有效期为 5 分钟的 access token,其中同时列出用户和 agent 的标识,并携带该用户所属的 group。 agent 使用该 token 调用 MCP server。任务管理器检查该 token 是否由已注册的 agent 获取,以及用户的 group 和 scope 是否允许使用该工具。
图 2 以时序图的形式展示了同一请求流程,并标明了各方执行的检查。
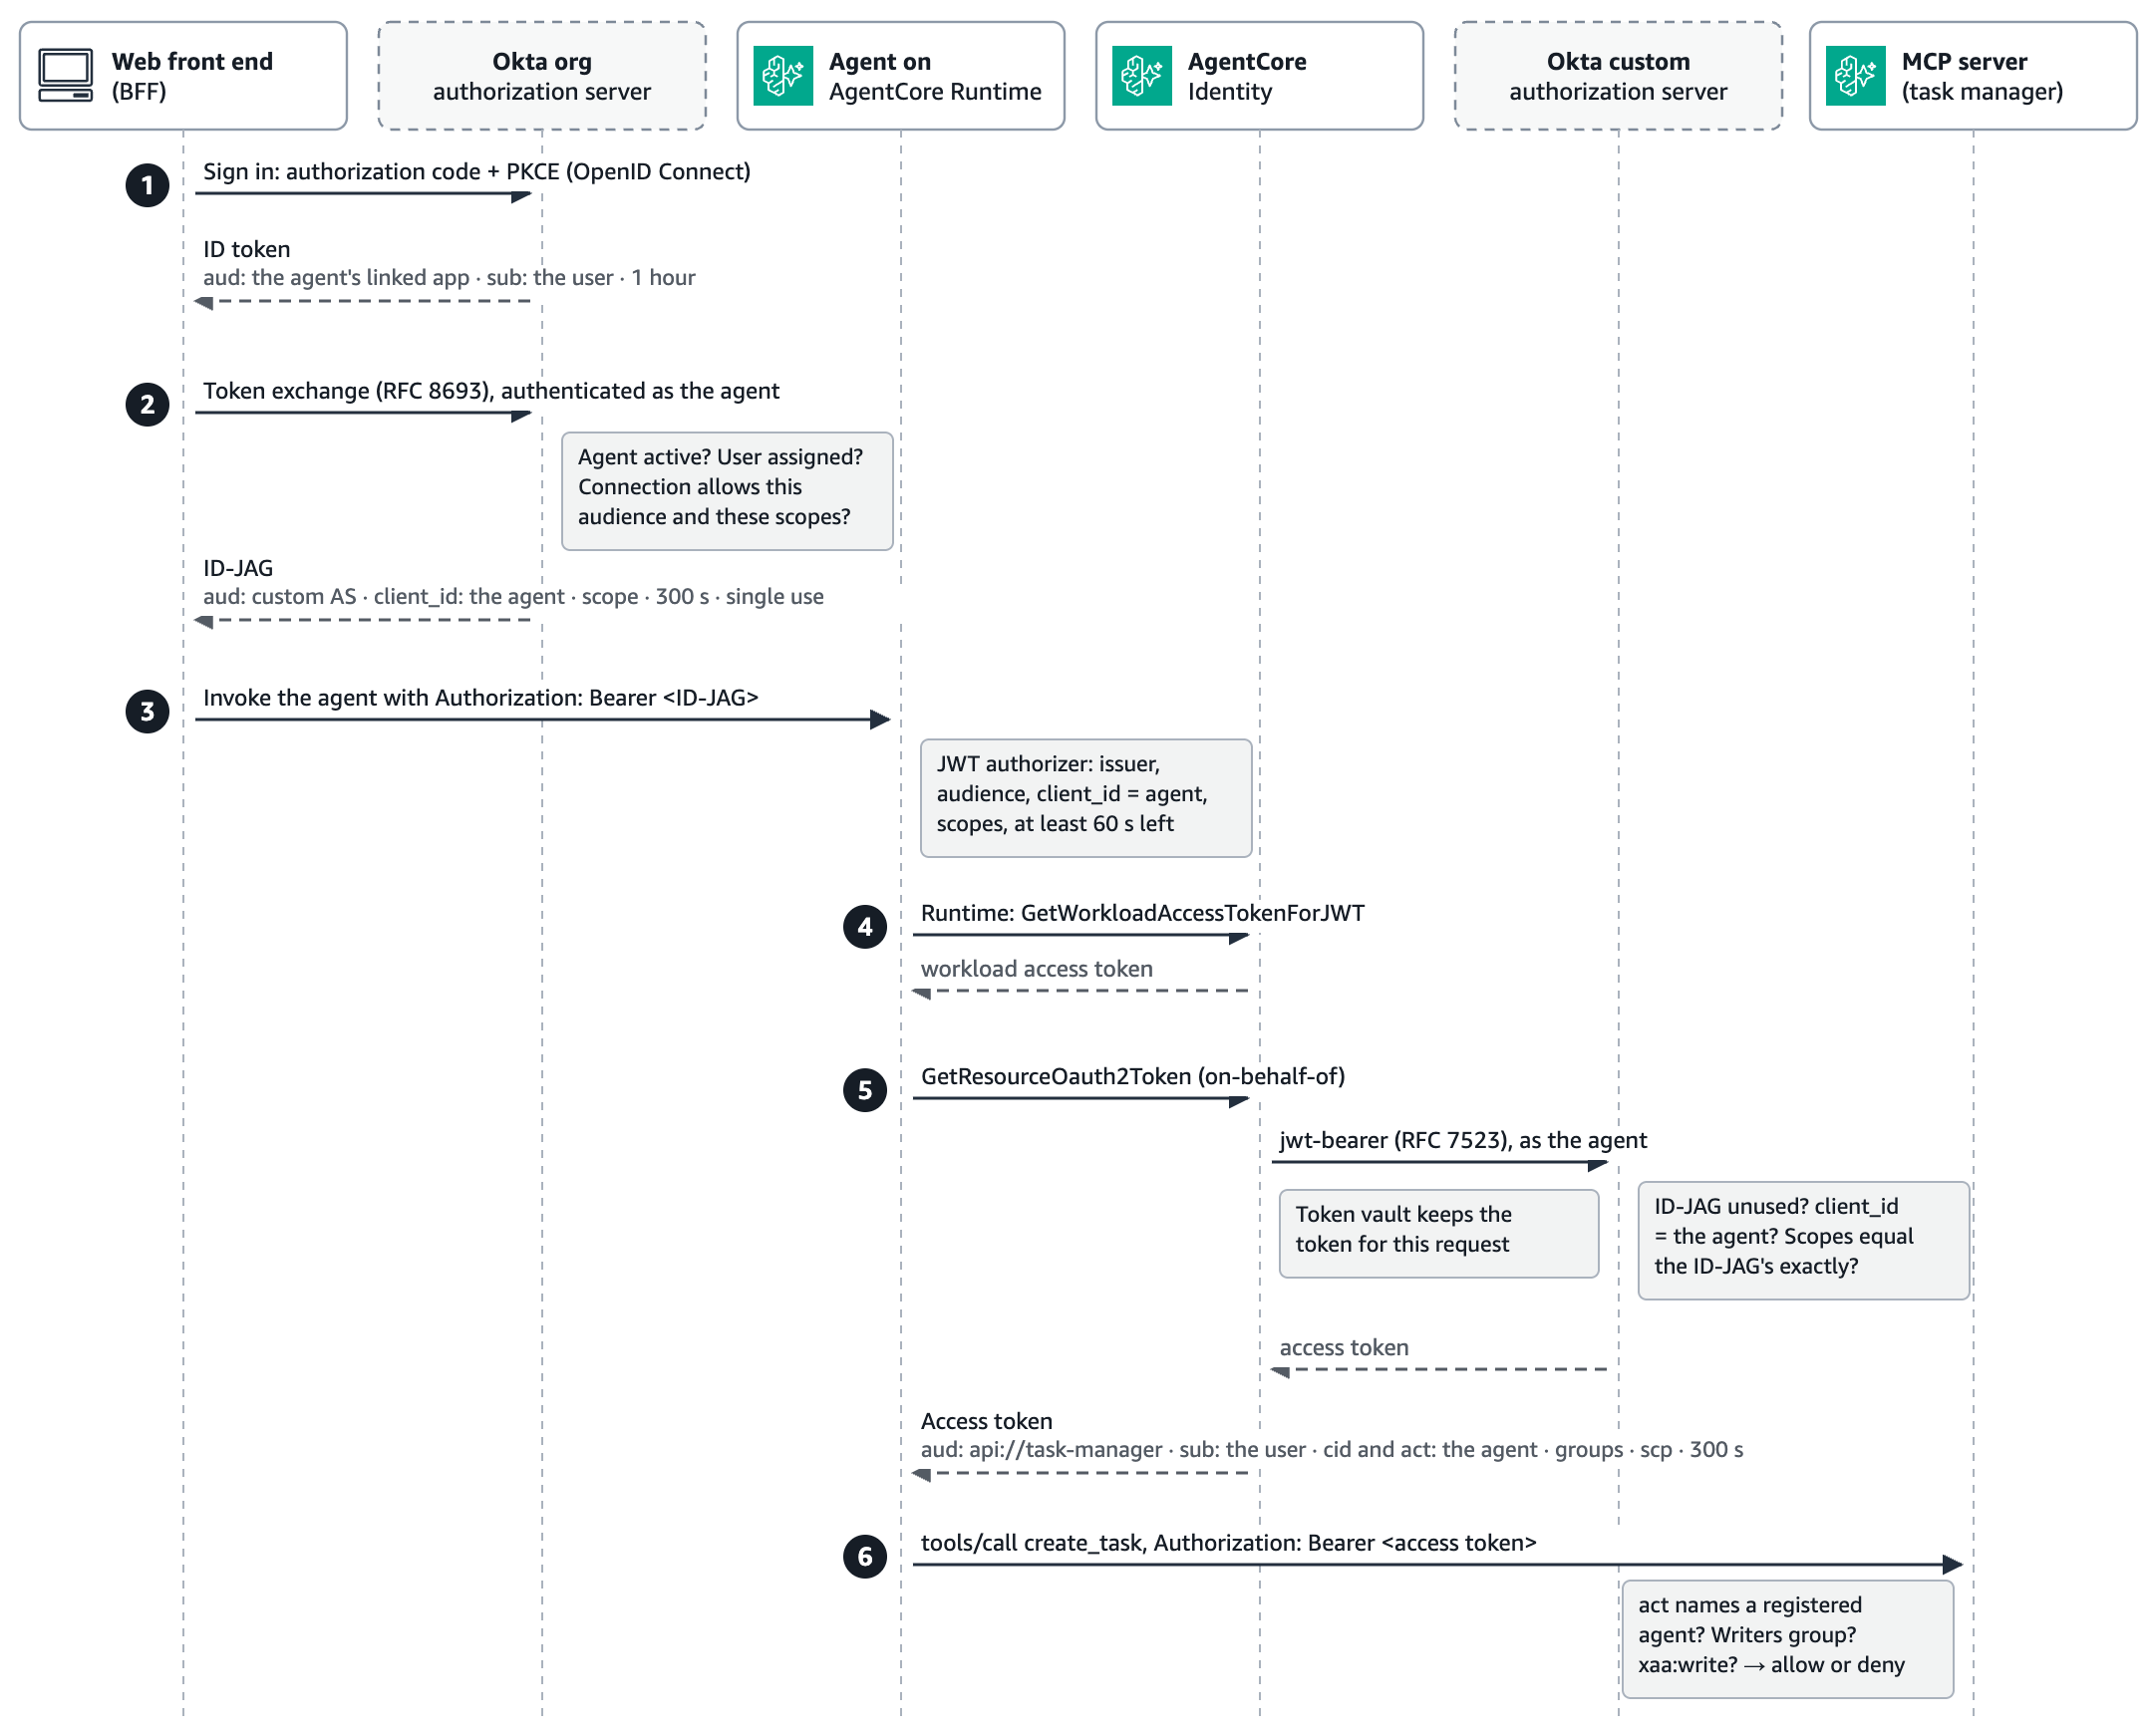
图 2:三 token 链及各方执行的检查,其中步骤 4 的 workload access token 留在 AWS 内部
先决条件
跟随本演练,您需要准备以下环境:
先决条件我们使用的配置 拥有访问 Amazon Bedrock AgentCore 以及 Amazon Bedrock 中 Anthropic Claude 模型权限的 AWS 账户美国西部(俄勒冈)US West (Oregon) 启用了面向 AI agent 的 Cross App Access 与 API Access Management(自定义授权服务器)的 Okta 组织Okta Integrator Free Plan 组织 Python、AWS Command Line Interface (AWS CLI)、boto3、AgentCore CLI 以及 AgentCore Python SDK(Amazon Bedrock AgentCore 的一项功能)Python 3.11、AWS CLI 版本 2、boto3 1.43、AgentCore CLI 0.31.1 以及 AgentCore Python SDK 1.24.1 AWS Identity and Access Management (IAM) 权限创建 AgentCore 资源和 IAM 角色的权限
本演练耗时约 1 小时。AgentCore 按用量计费。请参阅 Amazon Bedrock AgentCore 定价。
本方案基于 GitHub 上 AgentCore 示例代码库中的 AWS 示例 08-okta-xaa-delegation-chain,您可以在此基础上构建本文中的方案。除了该示例之外,本文中的代码片段与配置仅用于概念性展示该模式。它们并非完整、可直接部署的解决方案。这些代码属于非生产用途的示例代码,在部署前请与您的安全和法务团队协作,确保满足您组织的安全、法规与合规要求。
在 Okta 中注册 agent
Okta 需要配置一个面向资源的授权服务器、agent 自身、二者之间的连接,以及一条接纳该 agent 授权的策略。所有这些步骤均在 Okta 管理控制台(Admin Console)中完成:注册 agent 会自动创建其关联应用,因此您无需使用应用集成向导。
为资源应用创建一个自定义授权服务器,其 audience 为 api://task-manager,自定义 scope 为 xaa:read 和 xaa:write。仅请求该资源的自定义 scope:如果 ID-JAG 请求中包含 openid 或 profile 等 OpenID Connect scope,Okta 会拒绝该请求(invalid_scope),因此请求中必须至少包含一个自定义 scope 且不包含任何 OpenID Connect scope。 为其 access token 添加一个 groups claim,并过滤为以 xaa- 开头的用户组。该 claim 将各用户的权限传递给具体工具。 在管理控制台中,进入 Directory > AI Agents,选择 Register AI agent,然后选择 Register manually,可选择为其指定所有者,并创建一个关联的 OpenID Connect 应用。在 Client registration 页面,选择 Client secret,生成一个密钥,然后激活该 agent。该 agent 与该应用共用同一个 client ID,且用户必须通过该应用完成登录:使用来自其他应用的 ID token 进行兑换会失败,并提示“the client application is not registered for delegation to this agent”。 在 agent 的 Resource connections 选项卡上,将其连接到授权服务器,并限制为其所需的 scope,如图 3 所示。 在自定义授权服务器上添加一条访问策略规则,允许该 agent 的 JWT Bearer grant,并将 access token 有效期设为 5 分钟。如果缺少该授权类型,第二次兑换将失败并报 no_matching_policy;该有效期限制了已撤销的委托授权还能继续工作多久。 分配可以通过该 agent 执行操作的用户或组。他们通过关联应用登录,因此请为该应用配置一条应用登录策略,允许他们使用已注册的认证器登录。在我们的沙盒组织中,该关联应用拥有自己的独立策略,并包含一条针对测试组的规则。对于真实用户,请应用您组织的策略,包括多因素认证。
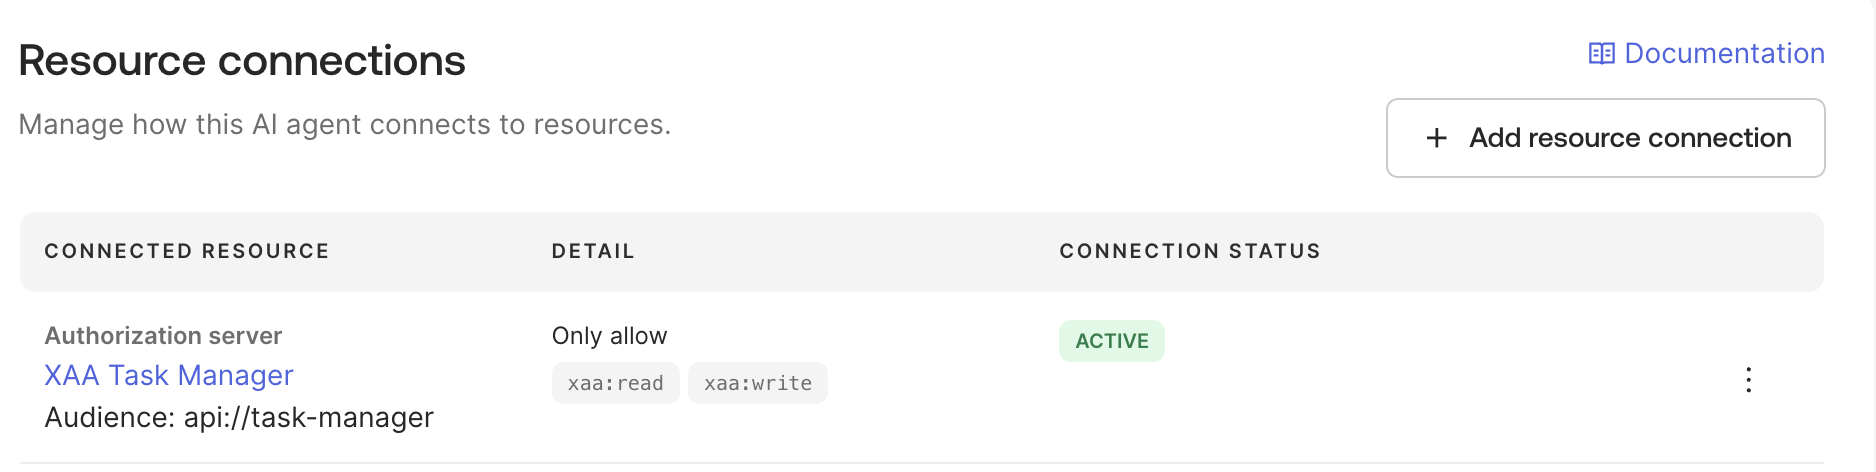
图 3:Okta 中任务 agent 的资源连接,限制为 xaa:read 与 xaa:write scope
Okta 的 Cross App Access 指南介绍了控制台的具体操作步骤,AWS 示例 08-okta-xaa-delegation-chain 则提供了授权服务器及其 JWT bearer 策略的脚本实现。随后,BFF 以 agent 身份进行认证并请求 ID-JAG:
POST /oauth2/v1/token HTTP/1.1 Host: YOUR-ORG.okta.com Authorization: Basic
grant_type=urn:ietf:params:oauth:grant-type:token-exchange &requested_token_type=urn:ietf:params:oauth:token-type:id-jag &subject_token=
AWS 示例 06-okta-xaa 使用 Python 发送了相同的请求(agent/xaa_client.py)。BFF 以 agent 身份进行认证,因此请将 agent 的 client secret 存储在 AWS Secrets Manager 中,而不是直接写在代码或配置文件中。
设置 AgentCore Identity
在本方案中,AgentCore Identity 负责维护三项内容,而您的 agent 代码既看不到 client secret,也不会直接调用 Okta 的 token 端点:
AgentCore Identity 组成部分保存的内容由谁创建 工作负载身份(Workload identity)该 agent 在 AWS 上的身份,在每个请求中与已登录用户绑定AgentCore runtime(为每个 agent runtime 创建) OAuth2 凭据提供商(OAuth2 credential provider)该 agent 的 Okta client ID 和 secret,以及所使用的授权类型您自己(每个 Okta agent 创建一次) Token 保险库(Token vault)提供商所获取的 access tokenAgentCore Identity
创建凭据提供商
凭据提供商执行第二次兑换。将其指向自定义授权服务器,配置以该 AI agent 身份进行认证,并将代为执行授权设置为 JWT_AUTHORIZATION_GRANT,AgentCore Identity 会将其作为 jwt-bearer 发送,并将 ID-JAG 作为断言:
control = boto3.client("bedrock-agentcore-control") provider = control.create_oauth2_credential_provider( name="okta-xaa-obo", credentialProviderVendor="CustomOauth2", oauth2ProviderConfigInput={"customOauth2ProviderConfig": { "oauthDiscovery": {"discoveryUrl": f"{OKTA_ORG}/oauth2/{CUSTOM_AS_ID}/.well-known/openid-configuration"}, "clientId": AGENT_CLIENT_ID, # the AI agent's Okta client ID "clientSecret": AGENT_CLIENT_SECRET, # AgentCore Identity stores it in AWS Secrets Manager "clientAuthenticationMethod": "CLIENT_SECRET_BASIC", "onBehalfOfTokenExchangeConfig": {"grantType": "JWT_AUTHORIZATION_GRANT"}, }}, ) provider_arn = provider["credentialProviderArn"]
Okta 将这两次兑换都绑定到 ID-JAG 中指明的客户端,因此每个 Okta agent 都需要拥有自己的提供商:当我们尝试以另一个 agent 身份兑换某个 agent 的 ID-JAG 时,Okta 拒绝并提示“The ‘client_id’ in the JWT Bearer Grant must match the ‘client_id’ used to authenticate the client.”。AgentCore Identity 将密钥存放在服务托管的 AWS Secrets Manager secret 中,您可以通过 update-oauth2-credential-provider 对其进行轮换。如果您的团队已经在 Secrets Manager 中管理 client secret,您也可以直接引用该 secret 的 ARN。AgentCore Identity 会直接从中读取 client secret,因此您无需更新提供商即可轮换密钥(请参阅在 Amazon Bedrock AgentCore Identity 中引用您自己的 AWS Secrets Manager 密钥)。为了避免使用共享密钥,您也可以改用私钥进行认证。请参阅使用 Amazon Bedrock AgentCore Identity 通过私钥 JWT 进行认证。图 4 展示了 AgentCore 控制台中的该提供商。
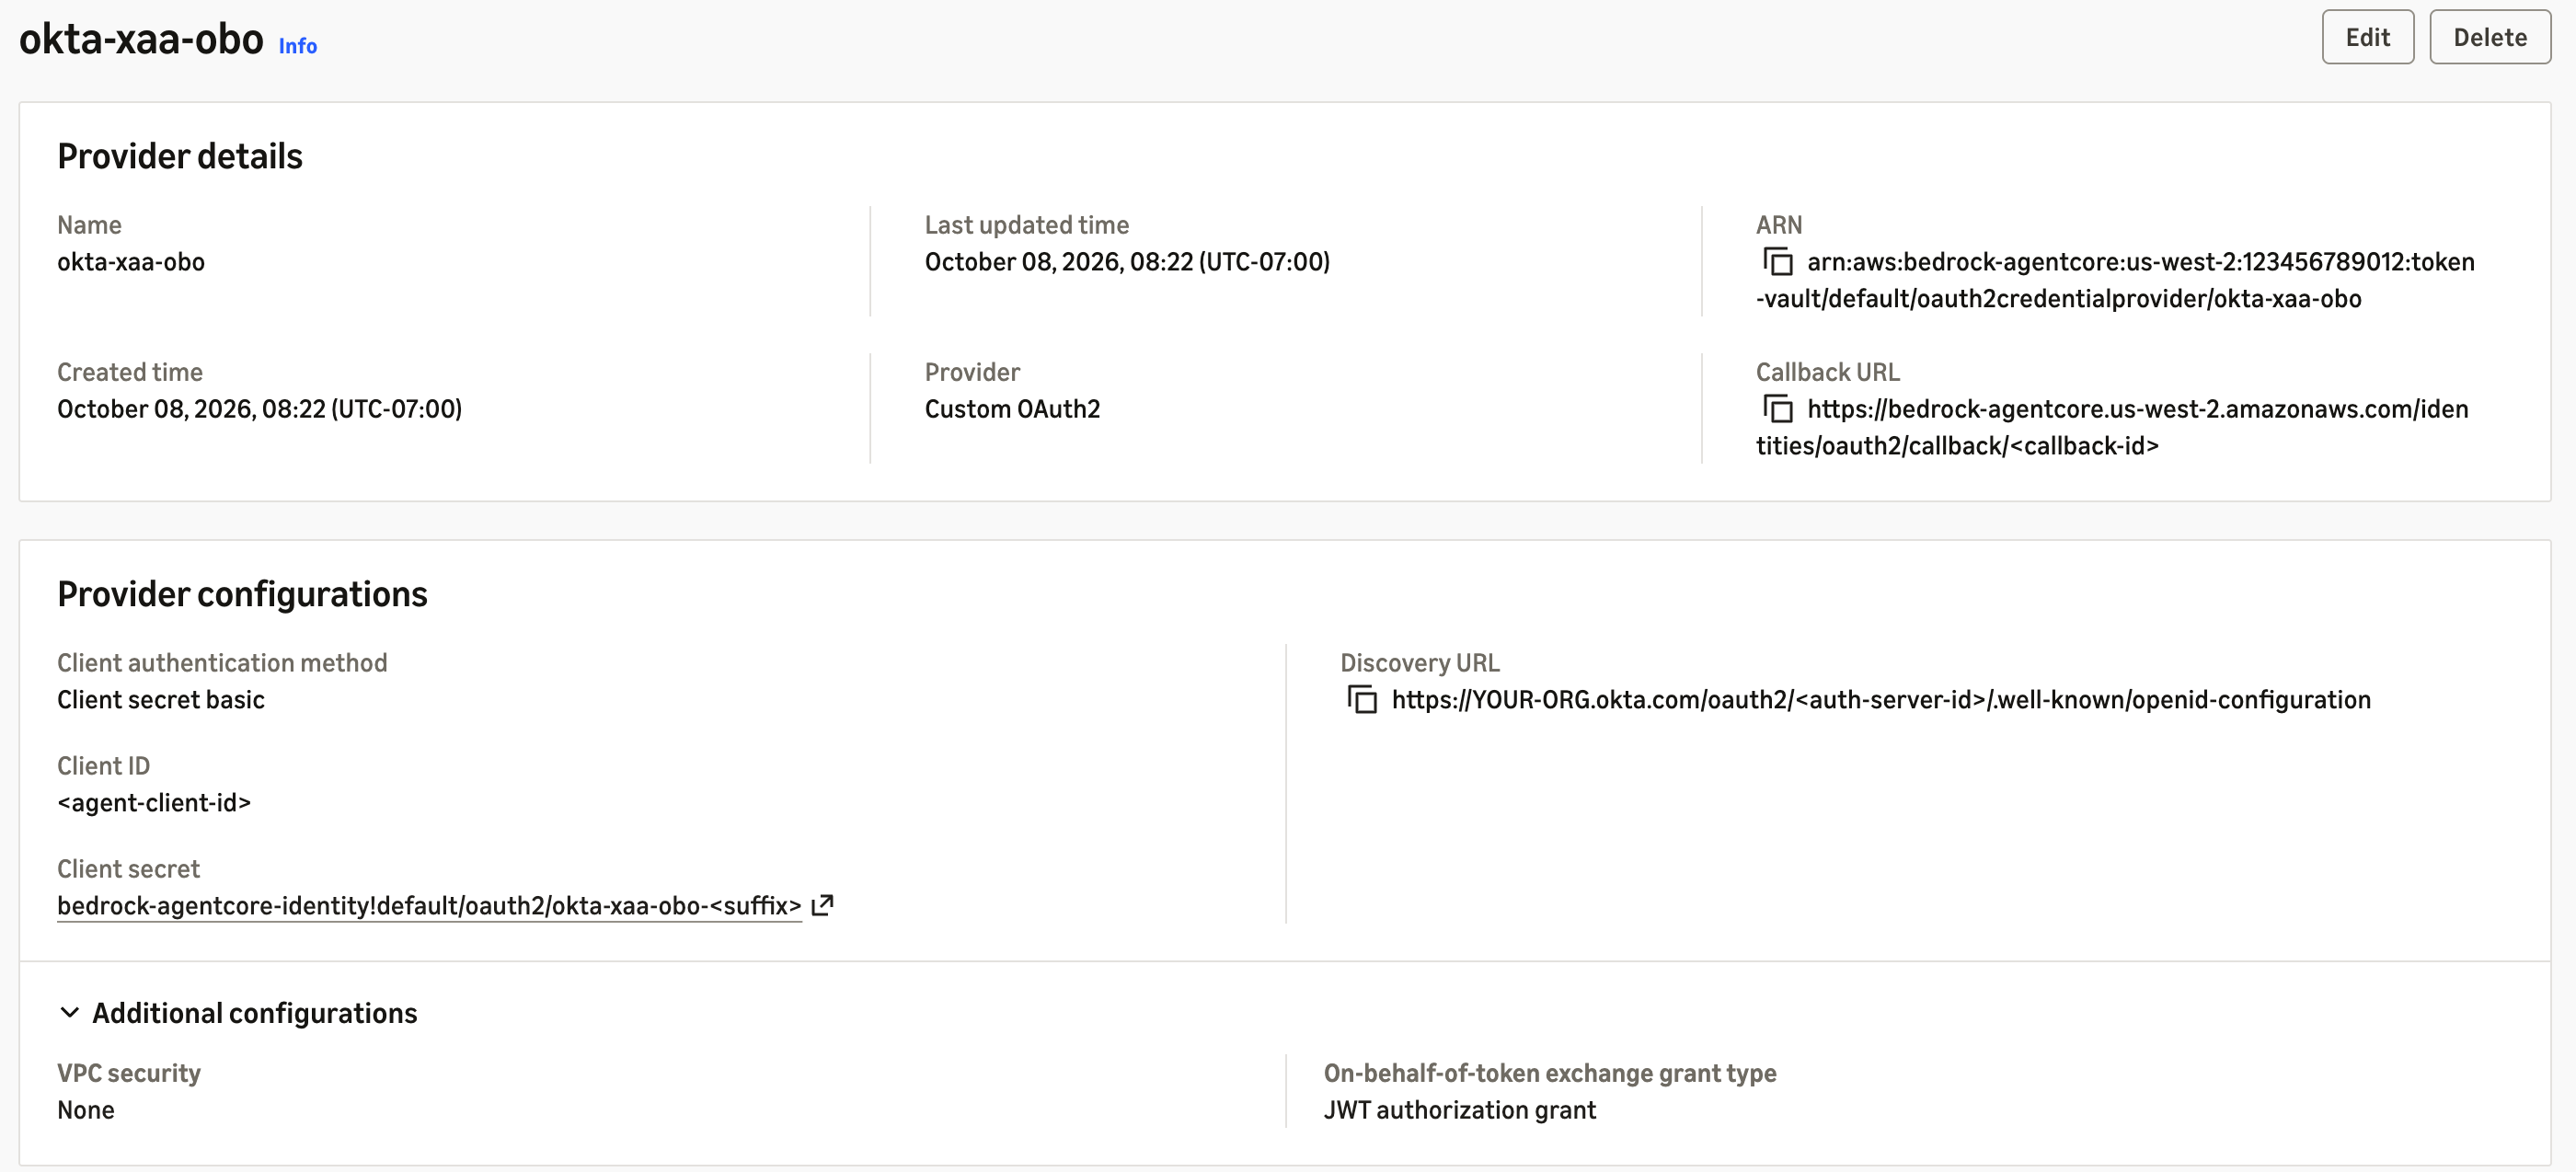
图 4:配置为使用 JWT authorization grant 并以 agent 身份认证的凭据提供商
使用 AgentCore runtime 托管的工作负载身份
AgentCore runtime 为每个 agent runtime 创建并管理一个工作负载身份。当请求通过 runtime 的 JWT authorizer 时,runtime 会针对该工作负载身份以及入站 token 的签发者和主体获取一个工作负载访问 token,并将其传递给您的代码。随后,AgentCore Identity 将其背后的 ID-JAG 用作该次兑换的断言。
AgentCore Python SDK 将 workload access token 保存在 BedrockAgentCoreContext 中,而不是在您的入口点接收到的请求头中。我们最初的版本曾在请求头中寻找它,结果一无所获,并在我们检查的所有 21 个请求中都回退到了使用第二个工作负载身份调用 GetWorkloadAccessTokenForJWT。请改为从上下文中读取它:
from bedrock_agentcore.runtime import BedrockAgentCoreContext
identity = boto3.client("bedrock-agentcore")
def okta_access_token() -> str: workload_token = BedrockAgentCoreContext.get_workload_access_token() # minted by the runtime return identity.get_resource_oauth2_token( workloadIdentityToken=workload_token, resourceCredentialProviderName="okta-xaa-obo", scopes=["xaa:read", "xaa:write"], # must equal the ID-JAG's scopes oauth2Flow="ON_BEHALF_OF_TOKEN_EXCHANGE", )["accessToken"]
AgentCore Identity 会在该请求的后续过程中将 access token 保存在其 token 保险库中。在跨越 10 次请求的测试中,agent 的第一次调用在约半秒内兑换了 ID-JAG(见“验证结果”一节中的延迟表),而针对另一个 MCP server 的第二次调用则以 58 毫秒的中位数返回了相同的 token,无需再次兑换该单次有效的 ID-JAG。针对同一用户的新 ID-JAG 则会获取新的 token,因此每个请求都能反映 Okta 的最新决策。示例 08-okta-xaa-delegation-chain 也是以相同的方式读取 workload access token(agent/agent.py)。
将 agent 的角色作用域限定在其工作负载身份和提供商上
AgentCore Identity 不会在同一账户内将工作负载身份与凭据提供商硬性绑定。agent 的 IAM 角色承担了这一职责,因此请将其作用域限定在 agent 自身的工作负载身份、提供商以及该提供商的密钥上:
[ { "Sid": "OktaOnBehalfOf", "Effect": "Allow", "Action": "bedrock-agentcore:GetResourceOauth2Token", "Resource": [ "arn:aws:bedrock-agentcore:us-west-2:123456789012:workload-identity-directory/default", "arn:aws:bedrock-agentcore:us-west-2:123456789012:workload-identity-directory/default/workload-identity/RUNTIME-WORKLOAD-IDENTITY", "arn:aws:bedrock-agentcore:us-west-2:123456789012:token-vault/default", "arn:aws:bedrock-agentcore:us-west-2:123456789012:token-vault/default/oauth2credentialprovider/okta-xaa-obo" ] }, { "Sid": "ReadProviderSecret", "Effect": "Allow", "Action": "secretsmanager:GetSecretValue", "Resource": "arn:aws:secretsmanager:us-west-2:123456789012:secret:bedrock-agentcore-identity!default/oauth2/okta-xaa-obo-*" } ]
工作负载身份的名称可从 GetAgentRuntime 返回的 workloadIdentityDetails 中获取,提供商的 ARN 则来自 credentialProviderArn:路径段名称为 oauth2credentialprovider,如果使用带连字符的形式,每次调用都会失败并抛出 AccessDeniedException。该角色不需要 GetWorkloadAccessToken 权限,因为该 token 是由 runtime 获取的,而不是 agent。我们的测试仅凭这两条语句便全部通过。
在 AgentCore runtime 上部署 agent
配置 agent runtime 的入站 authorizer,使其仅接受 Okta 签发给该 agent 的 ID-JAG。其 issuer 为 Okta 的组织授权服务器,其 audience 为资源的自定义授权服务器。在 agentcore.json 中配置如下:
"authorizerType": "CUSTOM_JWT", "authorizerConfiguration": { "customJwtAuthorizer": { "discoveryUrl": "https://YOUR-ORG.okta.com/.well-known/openid-configuration", "allowedAudience": ["https://YOUR-ORG.okta.com/oauth2/YOUR-CUSTOM-AS-ID"], "allowedClients": ["YOUR_AGENT_CLIENT_ID"], "allowedScopes": ["xaa:read", "xaa:write"] } }
allowedClients 用于匹配 ID-JAG 携带的 client_id claim。如果不配置该字段,runtime 会以 HTTP 200 接纳另一个 agent 的 ID-JAG,请求将在后续的兑换环节中失败。配置了该字段后,runtime 会直接以 HTTP 401 拒绝该 token。
除了上一节的策略外,执行角色还需要 bedrock:InvokeModel 和 bedrock:InvokeModelWithResponseStream 权限。它不需要针对 MCP server 的 bedrock-agentcore:InvokeAgentRuntime 权限:因为各个 MCP server 均在各自独立的 JWT authorizer 保护下运行于 AgentCore runtime 之上(以自定义授权服务器作为 issuer,以 api://task-manager 作为 audience),因此 agent 是以 Okta access token 作为 bearer token 来调用它,而不是使用 AWS Signature Version 4 (SigV4)。
在 MCP server 中强制执行每位用户的权限
资源连接为某个 agent 的所有用户统一定义了 scope,因此三位测试用户均获得了 xaa:read xaa:write,针对具体用户的权限则转由 groups claim 承载:Alice 的 token 携带了 xaa-readers,Bob 的携带了 xaa-writers,而 Carol 的则没有任何组信息。
任务管理器执行两项检查:它仅接受已注册 agent 获取的 token,并且仅在同时具备相应 group 与 scope 时才允许执行写操作:
REGISTERED_AGENTS = {"YOUR_AGENT_CLIENT_ID"}
def _require_agent() -> None: claims = _decode_claims() # the runtime's JWT authorizer already validated the token agent = (claims.get("act") or {}).get("sub") if agent in REGISTERED_AGENTS and claims.get("cid") == agent: return raise ToolError("insufficient_privileges: this server accepts only tokens that a registered " "AI agent obtained through Okta Cross App Access")
def _require_write() -> None: _require_agent() if WRITERS_GROUP in _groups() and "xaa:write" in _scopes(): return raise ToolError(f"insufficient_privileges: this tool requires membership in '{WRITERS_GROUP}'")
这两项检查弥补了我们在测试中发现的漏洞:如果写操作检查允许不包含 groups claim 的 token,不属于任何组的 Carol 就能创建任务;而在引入 _require_agent 之前,一个签发给服务应用且不包含 act claim 的普通 token-exchange token 也能代表 Bob 创建任务。服务器之所以无需重新验证 token 就能直接读取 claims,完全是因为 runtime 的 JWT authorizer 已经完成了对它的验证。如果前面没有此类 authorizer 保护,服务器就必须自行检查签名、issuer、audience 和过期时间,正如第 2 部分中运行在 Amazon EKS 上的 agent 所做的那样。
验证结果
我们针对部署好的方案运行了各项检查。Alice、Bob 和 Carol 分别要求 agent 创建一个任务并列出项目中的各项任务:
调用者create_tasklist_tasks Alice拒绝:需要具备 xaa-writers 成员资格允许 Bob创建成功允许 Carol拒绝:无 groups claim允许 Bob,紧接着 Alice为 Bob 创建成功,随后对 Alice 予以拒绝:权限没有残留或跨越传递允许
以下请求在工具运行之前即被拦截:
请求拦截方响应 发送给任务 agent 的 Agent B ID-JAGruntime 的 JWT authorizer401:“Claim ‘client_id’ value mismatch with configuration.” 保持了 245 秒的 ID-JAGruntime 的 JWT authorizer401:“Ineffectual token, will expire within the next minute” 格式错误的 bearer tokenruntime 的 JWT authorizer403:“Failed to parse token” 单个 ID-JAG 被重复兑换两次Okta 自定义授权服务器400:“The id-jag was already used.” 第二次兑换时请求更窄的 scopeOkta 自定义授权服务器400:“The scope parameter must exactly match the scopes in the id-jag.” 超出连接定义范围的 scopeOkta 组织授权服务器400 invalid_scope 传给 MCP server 的普通 token exchange tokenMCP server拒绝:仅接受已注册 AI agent 获取的 token
AgentCore Identity 返回的 token 与我们直接在 Okta 处兑换的 token 逐 claim 吻合:sub 为用户,cid 和 act 标明了 agent,scp 包含该连接的 scope,groups 包含用户的用户组,有效期为 300 秒。
在端到端耗时约 30 秒的请求中(大部分时间用于模型和工具调用),AgentCore Identity 仅增加了约 0.6 秒的耗时。以下是来自我们测试客户端五次运行的中位数:
调用环节中位数 登录,脚本自动化(authorization code 流程)1,205 ms 在 Okta 组织授权服务器处由 ID token 兑换为 ID-JAG216 ms GetWorkloadAccessTokenForJWT135 ms GetResourceOauth2Token(包含 Okta 的 JWT bearer grant)508 ms
运行期治理 agent
Okta 在签发 ID-JAG 时会评估 agent、用户及连接状态。我们实测了各项管理员操作对后续新请求以及已有 token 的影响:
Okta 中的管理员操作新请求已签发的 Token 删除 agent 的资源连接立即拒绝(invalid_target)在过期前仍有效,最长 5 分钟 移除用户的分配约 1 秒内即被拒绝(即使使用用户已持有的 ID token)最长 5 分钟 停用该 agent在 Okta 执行完操作后拒绝(我们的测试组织中排队等待了 86 分钟)最长 5 分钟
针对某个 agent 的操作不会影响另一个 agent 的正常运行。在兑换 ID-JAG 时,Okta 不会重新检查用户状态:在我们移除某位用户 3 秒后,针对移除前签发的 ID-JAG,其自定义授权服务器依然发放了 access token。Okta 的 System Log 将每次授权记录在案并将 agent 标记为 actor,第 2 部分将把这些事件流式传输到 CloudWatch 中。
委托链的最佳实践
从这些实测中总结出六项实践,每一项都是该调用链内在属性的要求,而非主观偏好:
实践实测依据 为每个请求签发全新的 ID-JAGID-JAG 仅限单次使用且有效期为 300 秒。runtime 会拒绝剩余有效期少于 60 秒的 token,因此保持 225 秒的 token 依然有效,而 245 秒的则被拒绝 在 groups claim 中携带特定用户的权限,并在每个请求中请求一致的 scope 集合Okta 从资源连接中读取 scope,因此三位用户获得了相同的 scope,且第二次兑换时所请求的 scope 必须与 ID-JAG 完全一致 在 runtime 侧固定 agent,并在工具内检查 act 和 cidallowedClients 匹配 ID-JAG 携带的 client_id claim;而 Okta 的 access token 则使用 cid 来标识客户端 直接在 Okta 处重现失败的兑换通过 AgentCore Identity 时,scope 不匹配和 client 错误均只表现为“Token exchange failed with HTTP status 400” 为 agent 的 IAM 角色授予读取提供商密钥的权限在该角色获得读取权限之前,GetResourceOauth2Token 均告失败 保持较短的有效期,并将资源连接作为紧急阻断开关删除连接立即可生效。停用 agent 则在 Okta 的测试版 AI agent API 队列中排队了 86 分钟,且无法取消
Cross App Access 与普通 Token Exchange 的对比
普通的 RFC 8693 token exchange 也能将用户身份传递给下游。我们针对同一 Okta 授权服务器和用户,将它与 XAA 进行了对比:
观察到的行为普通 Token ExchangeCross App Access Token 中的 agent 身份无 act claimact 标明了 agent Scopes范围被放大:Alice 自己的 token 仅具有 xaa:read,而兑换返回了 xaa:read xaa:write仅包含管理员批准的 scope 兑换规则限定为 xaa-writersAlice 仍能获取 tokenAlice 被拒绝 用户被取消分配,重用早期 token依然完成兑换被拒绝 管理员所见视图仅为一个配置了授权类型的服务应用可见 agent 自身、其连接关系,以及每条日志事件中的 agent
这些结果反映了我们的 Okta 配置情况。Okta 的官方指南显示兑换出的 token 带有 act claim,但在我们的测试中并未收到。普通 token exchange 传递了用户的身份,但没有传递用户的受控权限。
本模式适用的场景
我们与媒体和娱乐公司合作,正是在这些场景下我们首次遇到了该问题。电影制片厂、流媒体平台或游戏组织常常运行 agent 来对接制作流程跟踪、片名与资产元数据、版权与本地化,以及观众或玩家支持等系统。每个系统都有独立的授权模型与审计要求,且用户的权限会因片名、地区或发布窗口而异,因此在 agent 正式上线前,必须明确回答“哪个 agent 可以代表哪个用户访问哪个系统”。
该链路中的机制并不仅限于该行业:agent 是您 IdP 中的一种身份实体,目标资源是 OAuth 2.0 授权服务器,用户的权限则通过 claim 传递。金融服务、医疗保健以及公共部门团队同样可以将不同的资源置于同一套管控机制之下。
资源清理
为避免产生持续费用,请删除您创建的资源:
删除 AgentCore CLI 为 agent 和两个 MCP server 创建的 AWS CloudFormation 堆栈。 使用 aws bedrock-agentcore-control delete-oauth2-credential-provider --name okta-xaa-obo 删除凭据提供商,并使用 delete-workload-identity 删除您自行创建的所有工作负载身份。 删除添加到执行角色中的 IAM 策略。 在 Okta 中,停用并删除该 AI agent 及其关联应用,并移除资源连接、授权服务器的策略规则、scope 与 claim,以及测试用户和组。
总结
在本文中,您使用了 Okta Cross App Access 来决定哪个 agent 可以代表哪个用户执行操作,并使用 AgentCore Identity 来落地执行每项决策。runtime 仅放行 agent 自身的 ID-JAG,凭据提供商使用 agent 本身并未持有的密钥完成兑换,token 保险库在单次请求范围内复用兑换结果,而 MCP server 则根据 groups claim 强制执行每位用户的权限。
该架构将兑换过程保留在 agent 的角色中,并在每个 MCP server 中重复执行授权检查。请参阅本系列的第 2 部分,了解为什么后续设计将这两项工作统一移至具备 Cedar 策略的单一 AgentCore Gateway 之后,增加运行在 Amazon EKS 上的第二个 agent,并在 CloudWatch 中将 Okta System Log 与 AgentCore 链路追踪深度关联。
要开始上手,请浏览 AgentCore 示例以及 Okta 的 Cross App Access 文档。如需 API 详细信息,请参阅 AgentCore 开发者指南中的代表用户(On-behalf-of)token 兑换。
关于作者