在线AI教程 / AI工具
[Amazon Bedrock] Greenlight Financial 如何在 Amazon Bedrock AgentCore 上构建自主 SOC…
人工智能 Greenlight Financial 如何在 Amazon Bedrock AgentCore 上构建自主 SOC 解决方案 Greenlight Financial
人工智能
Greenlight Financial 如何在 Amazon Bedrock AgentCore 上构建自主 SOC 解决方案
Greenlight Financial 每月处理多达 4,000 起安全与风险事件,其中超过 90% 的工单无需人工干预即可得到解决。Greenlight 的 Luna 采用了 Amazon Bedrock AgentCore——用于大规模构建、连接和优化 agent 的基础设施。具体而言,Greenlight 使用了 Amazon Bedrock AgentCore 的核心功能 AgentCore runtime 来托管 Luna 的 agent 代码,并借助 AgentCore memory 来支撑其分层多 agent 系统。这让团队无需自行构建和运维这些底层能力。Luna 可以在数秒内完成对暗网泄露卡告警、身份异常以及金融风险事件的分诊。
本文介绍了 Greenlight Financial 如何在 Amazon Bedrock AgentCore 上构建自主安全运营中心(SOC)解决方案。我们将深入探讨其多层主管(supervisor)架构、30 多个专用 agent、用于持续学习的情景记忆(episodic memory),以及从 SOC 场景向金融风险分诊的横向拓展。我们还将分享生产环境指标、基础设施选型决策,以及在受监管行业中构建自主安全运营的实践范式。
Greenlight 面临的挑战与核心诉求
Greenlight Financial 为家庭用户提供金融产品:借记卡、储蓄工具以及 Family Hub 和 Pet Tracker 等互联设备。该公司在大规模处理敏感金融数据的同时,必须遵守与大型银行同等严格的监管要求。
Greenlight 的 SOC 每月会从四个主要方向接收 3,000 到 4,000 条安全与风险告警:
暗网泄露卡——卡组织网络(Card Network)与内部威胁情报标记出在暗网发现的 Greenlight 客户卡片。 身份与访问异常——身份提供商(IdP)及内部系统中出现的异常登录模式、权限提升和策略违规。 基础设施告警——来自 EDR(端点检测与响应)、SIEM(安全信息与事件管理)、资产清单以及其他可观测性工具的信号。 金融风险事件——来自卡交易处理系统的可疑交易模式、合规触发项和欺诈指标。
每条告警在分析师下达最终判定之前,都需要交叉比对多个数据源。仅仅处理一条暗网泄露卡通知,就需要核查卡片是否处于激活状态、与以往通知进行去重、审查客户会话数据,以及检查是否有未完结的客服工单。人工分析师处理单起案例需要耗费 15 到 30 分钟。在每月 4,000 起工单的体量下,这种人力计算方式根本难以为继。
Greenlight 需要一套能够实现以下目标的系统:
以机器级别的速度自主分诊并解决常规工单。 将复杂工单连同完整的上下文信息上报给人工分析师。 从解决模式中持续学习,随时间推移不断提升准确率。 在金融服务合规安全护栏的约束下稳健运行。
架构:基于 Amazon Bedrock AgentCore 的分层多 agent 系统
Greenlight 将 Luna 构建为运行在 Amazon Bedrock AgentCore 上的分层多 agent 系统。该架构采用了分级主管(supervisor)模式,直接映射了人类 SOC 团队的运作方式:L1 负责应对大规模吞吐,L2 负责处理高复杂度分析。
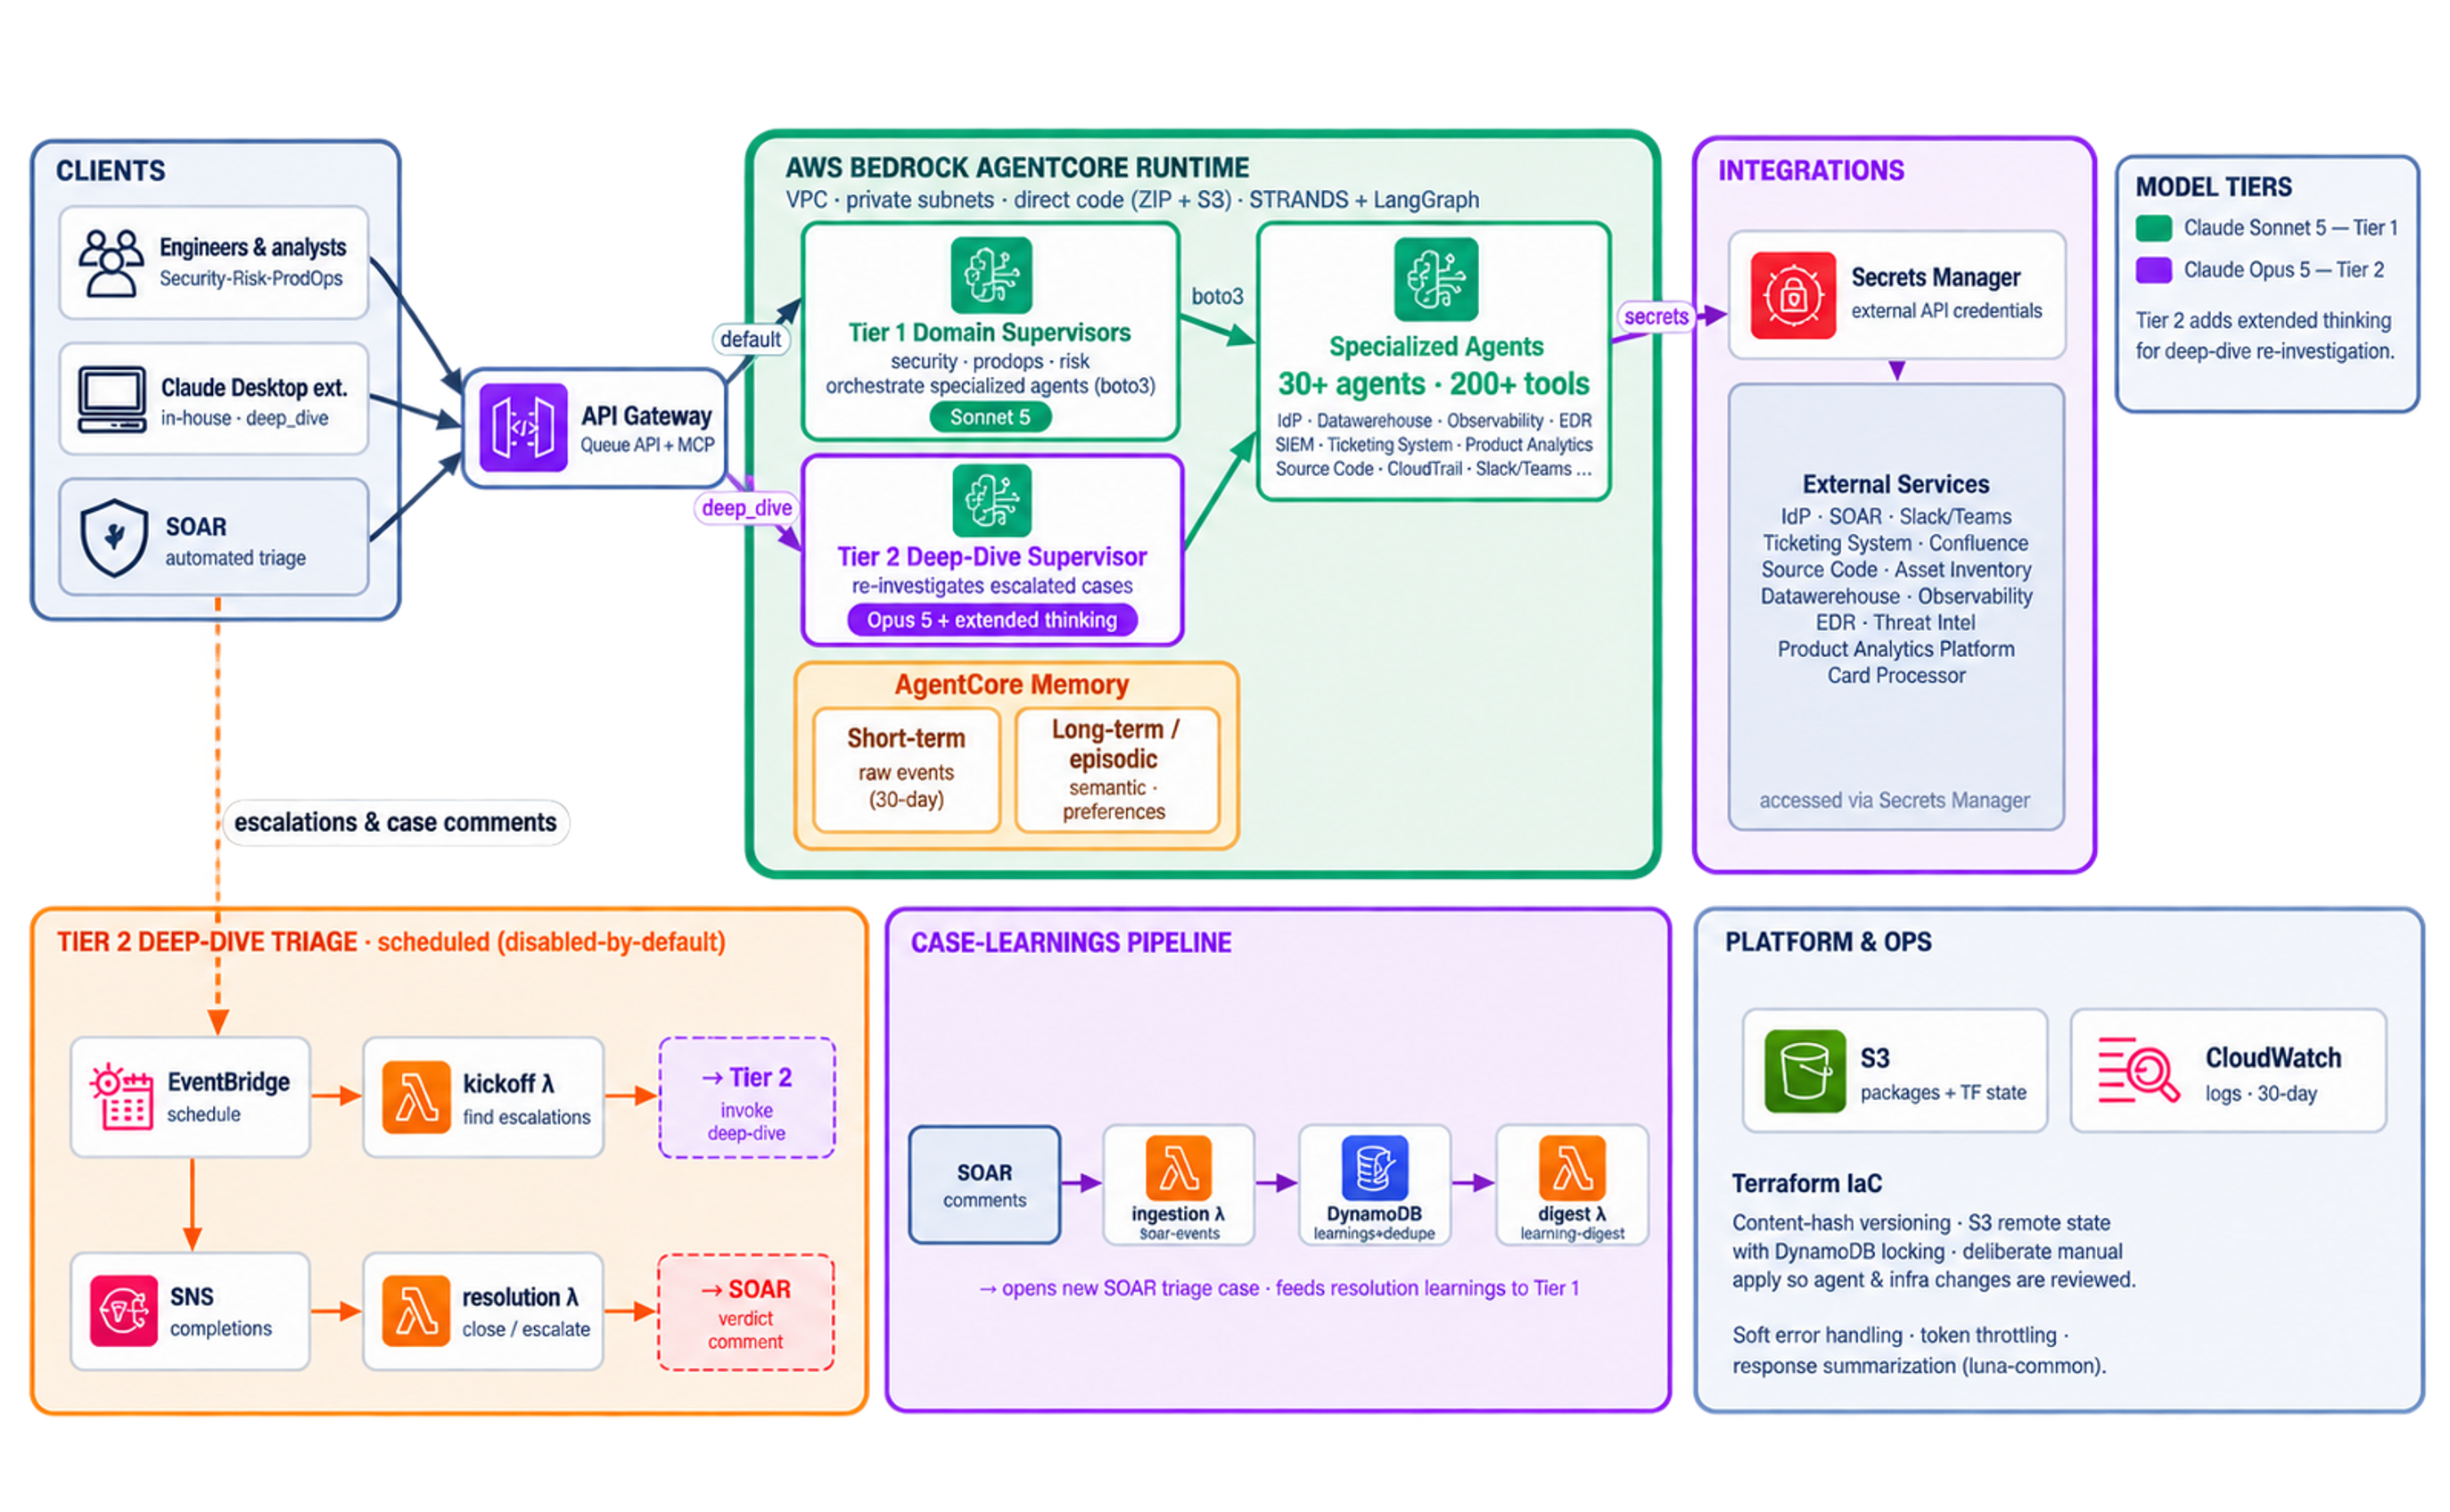
图 1:基于 Amazon Bedrock AgentCore 的 Luna 分层主管架构
Tier 1 主管:海量工单初筛
Tier 1 主管使用通过 Amazon Bedrock 提供的先进语言模型,运行在 Amazon Virtual Private Cloud (Amazon VPC) 内的 Amazon Bedrock AgentCore runtime 上。该运行时利用私有子网,并通过 ZIP 文件及 Amazon Simple Storage Service (Amazon S3) 进行直接代码部署。它通过编排 30 多个专用 agent 来处理传入工单的初步分诊:
领域Agent 功能职责 Identity and Access检查登录历史、MFA 状态、会话异常 Endpoint Detection拉取端点告警、进程树、IOC 匹配项 Observability将基础设施指标与告警发生时间进行关联分析 Asset Inventory梳理受影响资产、资产归属及暴露面 Data Analytics查询历史模式及基准偏离情况 Payment Processing验证卡状态、交易历史记录、账户状态 Customer Experience审查事件发生前后的客户会话行为 Customer Support检查相关的未结工单及历史投诉记录 Code and Repositories追踪与告警关联的代码变更 Project Tracking将事件与近期的发布部署或已知问题关联 Threat Intelligence结合外部威胁上下文丰富 IOC 信息 Automation (SOAR)执行经过批准的处置预案(playbook)
Tier 1 主管通过两条路径接收工单:一条是通过公开 Luna Queue API 和 Model Context Protocol (MCP) 端点的 Amazon API Gateway;另一条是用于自动告警接入的 Tines SOAR。它根据告警类型决定调用哪些专用 agent,汇总它们的调查结果,并做出判定。常规工单的分诊时间中位数仅为个位数秒级。
Tier 2 主管:深度排查与调查
超出 Tier 1 置信度阈值的案例会上报给 Tier 2 主管,后者使用具有扩展推理能力的 Amazon Bedrock 先进基础模型。该 agent 负责处理需要多步骤推理的 10% 复杂案例:
对上报案例进行跨多数据源的深度关联重新调查。 通过扩展上下文窗口借助 boto3 调用专用 agent。 串联 3 到 5 个数据源进行链式推理以确立因果关系。 生成包含完整证据链的详细调查报告,供人工复核。
Tier 2 主管采用定时与按需相结合的运行机制:利用 Amazon EventBridge 速率触发器和 Amazon Simple Notification Service (Amazon SNS) 队列完成通知对上报案例进行批量处理,并在遇到紧急的 Tier 1 上报案例时按需触发。
面向不同角色的访问入口
不同团队与 Luna 交互的方式各不相同,因此该应用提供了三种访问入口。这些入口覆盖了从全自动告警摄取到交互式按需调查的完整场景,分别对应不同的角色及其工作来源:
Tines SOAR——主要流量驱动源。自动化的告警摄取将工单直接注入 Tier 1。 Security, Risk, and ProdOps 工程师——直接提供 API 访问,用于即席(ad-hoc)调查请求。 Claude Desktop 扩展——面向值班工程师的聊天交互界面。工程师打开扩展,描述希望调查的内容,Luna 即可调用完整工具链执行深度排查。
记忆与学习:Luna 如何随时间演进变得更聪明
记忆层构建于 AgentCore memory 之上。正是这一层将 Luna 与无状态的分诊工具区分开来,使其具备模式识别、数据去重以及准确率持续提升的能力。
情景记忆(30 天滚动窗口)
用于存储近期的事件和处置结果。当新告警到达时,Luna 会检查:“我在过去 30 天内是否见过这种模式?当时的判定结果是什么?这是否是应该加入白名单的已知正常行为?”
具体示例: Greenlight 的某个基础设施角色在每周二凌晨 3 点进行计划维护时,都会产生一种特定的访问模式。如果没有记忆,Luna 每周都会对此发出告警。而在具备情景记忆后,Luna 在首次处置后便获知这一模式属于预期行为,并将其自动加入白名单。
长期记忆
将语义偏好和处置模板持久化保存,不受 30 天时间窗口的限制:
“该访问模式符合预期,因为这正是该角色的职责所在。” Greenlight 的历史案例数据表明:“来自该特定暗网源的卡片有 73% 的误报率——优先进行去重处理。” 沉淀组织内部专业经验、面向重复出现案例类型的处置模板。
案例学习流水线
一条专门的流水线将处置结果持续反馈回系统中:
数据摄取(Ingestion)——AWS Lambda 函数从 Tines 事件中捕获每次工单处置结果。 经验沉淀与去重(Learnings + Dedup)——DynamoDB 存储处置模式并对相似案例进行去重。当 Luna 以相同方式处置同一案例三次后,便会将其记录为确认的既定模式。 提炼摘要(Digest)——Lambda 函数将新沉淀的学习成果处理成可操作的上下文,供主管在推理时使用。 反馈闭环(Feedback loop)——处置经验反馈回 Tier 1,从而逐步提高初次分诊的准确率。
这一流水线将 Luna 的自主处置率从仅依靠 Tier 1 时的 83%,提升到了结合 Tier 1、Tier 2 和持续学习后的 90% 以上。
从 SOC 拓展到金融风险分诊
在 SOC 上线部署后的两个月内,Greenlight 就将 Luna 拓展到了金融风险评估领域。架构上的改动微乎其微:仅需在现有基础设施之上增加新的专用 agent 和一个风险领域主管即可。
暗网泄露卡工作流
当一张 Greenlight 客户卡片在暗网上被发现时,Luna 会自主执行以下工作流:
摄取(Ingest)——威胁情报提供商(Mastercard、内部情报源)上报泄露的卡号。 验证(Verify)——Luna 查询 Galileo:该卡是否属于 Greenlight?当前是否处于激活状态?近期的交易记录如何? 去重(Deduplicate)——在 DynamoDB 中检查:这是否是重复通知?该卡是否已经处置完毕?多家情报提供商常常会重复上报同一起泄露事件。 交叉比对(Cross-reference)——查询 Mixpanel 了解客户会话是否存在异常,查询 Zendesk 查看相关工单,并核对内部欺诈评分。 评估与行动(Assess and act)——判定风险等级。低风险:记录并监控。中风险:标记以待审查。高风险:连同完整证据链上报给人工分析师。
Greenlight 每天会收到数百条泄露卡通知。Luna 处理每条通知仅需数秒。而如果是人工分析师完成相同的工作——登录 Galileo、检查 DynamoDB、打开 Mixpanel、搜索 Zendesk——每张卡需要花费 15 到 30 分钟。
成效与收益
下表根据对 SOC 最关键的指标跟踪了 Greenlight 的安全运营表现,对比了三个阶段:引入 Luna 前的人工分诊、仅使用 Tier 1 自动化,以及完整的 Tier 1 与 Tier 2 系统。
指标引入 Luna 前采用 Tier 1采用 Tier 1 与 Tier 2 自主处置率0%(全人工)83%超过 90% 每月处理案例量3,000-4,0003,000-4,0003,000-4,000 分诊时间中位数(常规工单)15-30 分钟秒级秒级 上报人工分析师比例100% 案例17%<10% 规避成本基准线显著节省相当于多名全职员工的成本 风险降低基准线检测速度更快7x24 小时始终如一的高质量
预估节省的分析师工时:
根据 Greenlight 的案例体量和人工处理时间测算,以每起案例耗时 15 至 30 分钟计算,每月处理 4,000 起案例将需要大约 1,000 至 2,000 个分析理工时。Greenlight 报告称,Luna 自主处置了其中 90% 以上的案例,每月预估节省了 900 至 1,800 小时的常规人工操作。分析师因而可以将精力集中在需要人类专业判断的复杂案例上。
风险的降低得益于两个关键因素:响应速度(秒级相比数十分钟大幅缩减了暴露窗口期)与执行一致性(无论是在周六凌晨 3 点还是在周二上午 10 点,Luna 都遵循完全相同的分诊逻辑,不知疲倦且绝不偷工减料)。
构建 Luna 的五点实践经验
在构建 Luna 并将其从安全运营拓展到金融风险领域的过程中,团队总结出了五点经验,可供在受监管环境中构建多 agent 系统的团队参考:
- 从边界清晰的领域切入,再进行横向拓展
Greenlight 从安全分诊起步,是因为其成功标准非常明确:正确解决案例或上报给人工。当该模式以 83% 的处置率被验证稳定可靠后,拓展到金融风险领域只需添加新的专用 agent 和风险领域主管,而无需重构整体架构。
- 映射现有的人工团队架构
Tier 1/Tier 2 的分层模式直接映射了 SOC 团队原有的运作机制。L1 分析师依靠预案应对大规模日常告警;L2 分析师则凭借调查技能深入排查复杂案例。这种架构让团队能够更快地在安全人员中建立信任。工程师们能够直观地理解这一模型,因为它与他们自己现有的升级逻辑高度契合。
- 记忆的价值具有复合累积效应
情景记忆与长期记忆层是促使 Luna 自主处置率从 83% 跃升至 90% 以上的关键因素。每个成功解决的案例都在向 Luna 传授新知:新的白名单模式、确认的误报源、以及标准的处置模板。在运行 6 个月后,Luna 已经沉淀了大量组织内部经验,而这些知识通常需要一名新的人工分析师花费数月才能掌握。
- 先分诊、后行动
在受监管环境中,Greenlight 将 Luna 设计为“分诊并提出建议”,而非在没有明确策略授权的情况下擅自执行自主补救操作。风险领域的拓展也遵循了相同的原则。Luna 会给出支撑其建议的完整证据。在这种人机协同(human-in-the-loop)模式下,必须由人工分析师或经过批准的自动化策略来授权并执行补救措施。这种职责分离既满足了 Greenlight 的合规要求,也在风控团队内部建立了坚实的信任基础。
- 跨领域复用专用 agent
当 Greenlight 拓展到金融风险领域时,他们复用了现有的专用 agent(Datadog、Zendesk、Mixpanel),并补充了特定领域的专用 agent(Galileo、欺诈评分)。同一个用于在安全案例中核查 Zendesk 工单的 agent,同样可以在风险案例中负责检索。这大幅降低了维护开销,并有助于在跨业务领域中保持一致性。
基础设施技术栈
Luna 完全运行在托管的 AWS 服务之上。Amazon Bedrock AgentCore 作为编排运行时,技术栈的其余组件分别负责调度、消息传递、状态管理、机密管理和系统集成。下表列出了各项服务及其在基础设施中的作用:
服务职责作用 Amazon Bedrock AgentCore多 agent 编排运行时。VPC 部署、私有子网、通过 ZIP 和 S3 直接部署代码 Amazon EventBridge面向 Tier 2 深度分诊周期的基于速率的定时触发器 Amazon SNS队列完成通知以及各层级之间的通知路由 Amazon DynamoDB学习经验存储、案例去重、处置模式持久化 Amazon S3Agent 代码包及 Terraform 状态管理 Amazon CloudWatch Logs30 天保留期,用于审计追踪与合规证据 AWS Secrets Manager外部 API 凭据管理 AWS Lambda数据摄取、处置后处理、启动与提炼摘要等函数 Amazon API Gateway用于外部集成的 Luna Queue API 与 MCP 端点
Greenlight 的下一步规划
在安全与风控底座的基础之上,Greenlight 正在将 Luna 的多 agent 架构模式推广至新的运营领域和工具体系中:
风控领域全覆盖——面向金融与业务风险案例的自主分诊(正在推进中,约一个月前上线)。 产品运营(Product operations)——探索使用 AWS DevOps Agent 进行事件调查、根因分析和缓解指导。Greenlight 还在评估在能力重叠的场景下,如何借助 Luna 现有的 agent 来辅助运营层面的调查。 自定义运营工作流——探索使用 AWS DevOps Agent 自定义 agent、技能(skills)以及 Model Context Protocol 集成,以实现可重复的运营工作流并访问 Greenlight 的内部工具。 AWS DevOps Agent 与技能——结合 AWS DevOps Agent 的 UI 与技能框架,用于脚本执行工作流(90 秒执行时限)。 Well-Architected 审查——探索使用 Model Context Protocol 服务器,依据 AWS 最佳实践进行自动化的基础设施评估。
结语
根据 Greenlight 的生产环境实测数据,Luna 每月处理多达 4,000 起案例,并能自主解决公司 90% 以上的安全与风险事件。需要额外专业裁决的案例则会上报给人工分析师。这种人机协同的方式让 Greenlight 既实现了常规分诊的自动化,又牢牢保留了对补救决策的完全控制权。
其他受监管行业的团队也可以借鉴这一路径:从边界清晰的用例着手,明确界定升级上报标准,并随着系统的成熟逐步引入专用 agent 与记忆能力。在初始模式验证稳定可靠之后,再将其推广到相关的运营领域。
欲了解更多信息,请访问 Amazon Bedrock AgentCore 产品页面 和 Amazon Bedrock AgentCore 文档。
关于作者