在线AI教程 / AI工具
[Amazon Bedrock] OpenAI Codex on Amazon Bedrock
人工智能 Amazon Bedrock 上的 OpenAI Codex 开发者越来越多地用 Codex 搭配 Amazon Bedrock 来读陌生代码、做改动、处理重复的工程活。
人工智能
Amazon Bedrock 上的 OpenAI Codex
开发者越来越多地用 Codex 搭配 Amazon Bedrock 来读陌生代码、做改动、处理重复的工程活。对平台团队来说,难处在于:把这批工具交到大家手里,却不要因此再造出第二套模型访问、身份和运维栈。
Codex 可以用受支持的 OpenAI 模型、借 Amazon Bedrock 做推理。本文展示如何把这条路径嵌进组织已经在用的 AWS identity、AWS Identity and Access Management(IAM)、Region 与可观测性实践里。Codex 仍跑在开发者工作站上,主要的设计选择是:它的模型请求如何抵达 Amazon Bedrock,以及组织在哪一层施加策略和运维控制。
我们从一个小规模、最小权限的试点起步,逐项过一遍在放开访问之前要紧的检查。示例用的是 GPT-5.6 Sol。开始试点前,请先查 Supported models by AWS Region in Amazon Bedrock,确认 Sol、Terra 或 Luna 在你打算用的 AWS Region 和推理路径里可用。
推荐默认做法: 先用一个小规模、最小权限的试点,走 Native AWS Access。当你需要 AWS 托管的网关基础设施来做路由、或要 Amazon Bedrock Guardrails 时,选 AgentCore Gateway(Amazon Bedrock AgentCore 的一项能力)。当平台团队想在请求路径里强制控制时,选 LLM Gateway。custom integration 是 LLM Gateway 模式的高级版本,不是快速上手用的。
示例来自开源的 Guidance for Codex on AWS repository。它带 Native AWS Access、AgentCore Gateway、LiteLLM on ECS、Portkey、AWS Distro for OpenTelemetry(ADOT)以及本文后面用到的 Amazon CloudWatch 设置的 quick start。挑与你架构匹配的那个 quick start,拿它做试点,再按你的环境改造。
选好你的推广路径
认证只是企业推广的一部分。还得定下谁能用这项服务、哪些模型和 Region 获批,也要明确配置放在哪儿、采集什么 telemetry、用量怎么分摊、允许哪些 skills 或 Model Context Protocol(MCP)server。下表把这些需求映射到一条访问路径和一个归属团队。
选那条能给你当下所需控制的访问路径。能满足要求、又最直接的那条,通常运维开销也最低。
决策规则
当 AWS identity 和 IAM 控制对试点已足够时,Native AWS Access 是惯常的起点。 Amazon Bedrock AgentCore 是一个用任意框架或模型、规模化构建、连接和优化 agent 的平台。在这个平台里,AgentCore Gateway 适合那些想要 AWS 托管网关基础设施来做路由、Amazon Bedrock Guardrails 或相关控制的团队。 large language model(LLM)Gateway 适合已经在运营网关、或想在请求路径里强制控制的组织。自建网关是这一选项的高级版本。
下图对比身份、路由、策略、telemetry 和运维归属在这三条推广路径里各落在何处。
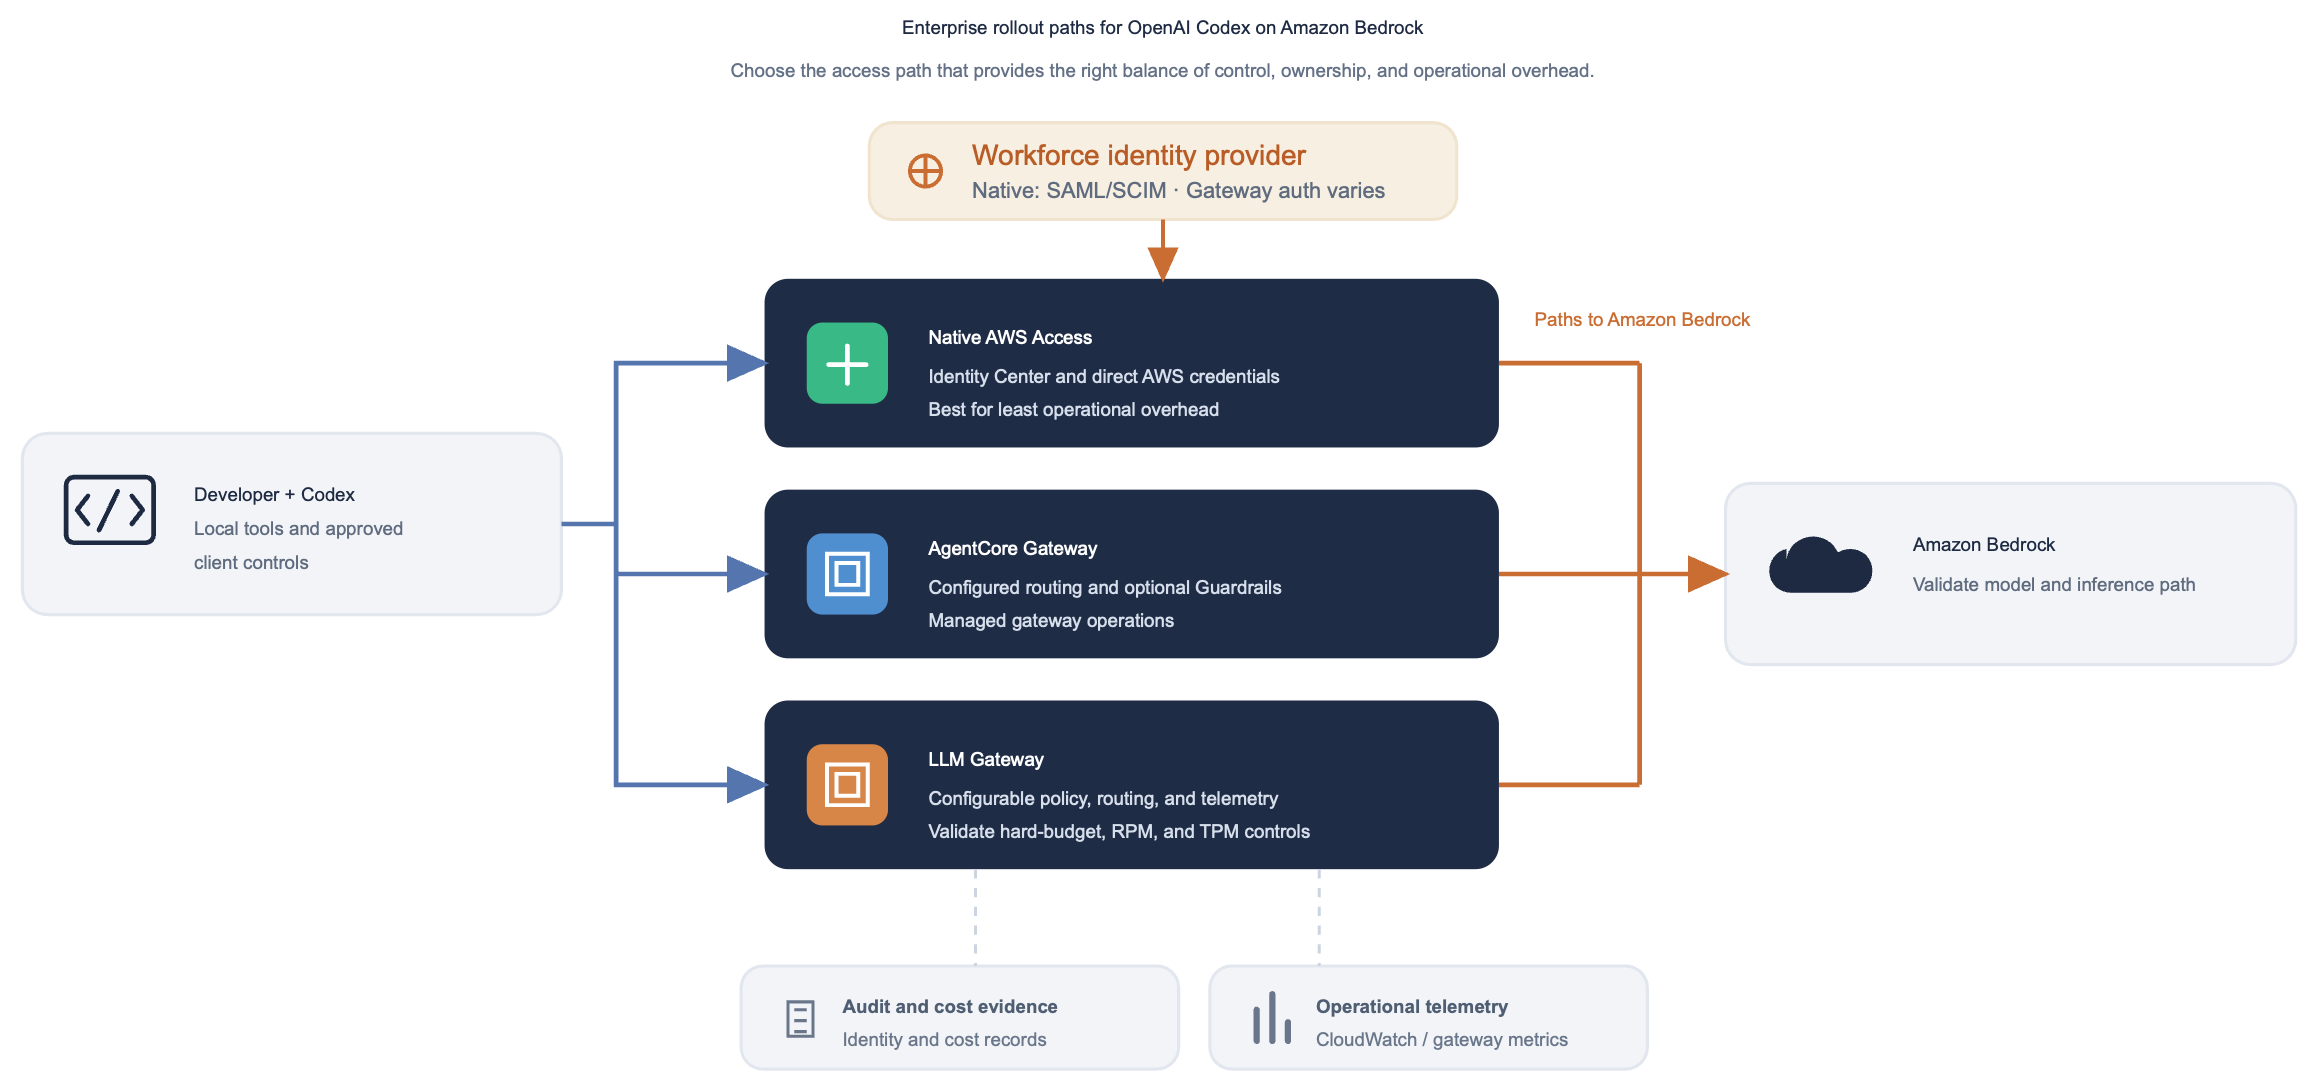
图 1:三种情形下 Codex 都跑在开发者工作站上。Native AWS Access 用 AWS IAM Identity Center;配置好的 AgentCore Gateway 可施加托管路由与 Guardrails;配置好的 LLM Gateway 可施加请求路径控制
Native AWS Access
若 Native AWS Access 适合试点,repository 里的 Native AWS Access quick start 给出了完整流程和配套文件。下面这段精简实操聚焦顺序,以及最要紧的几项检查。
用你的员工身份提供方登录
员工继续通过他们已经在用的身份提供方登录。本例里,Okta 通过 Security Assertion Markup Language(SAML)处理认证,并通过 System for Cross-domain Identity Management(SCIM)把用户和组配置进 IAM Identity Center。随后 IAM Identity Center 签发 Codex 使用的临时 AWS 凭证。身份提供方并不在 Codex 里配置。
前置条件
把每位试点用户加进员工身份系统里一个专用组,并把该组配置到 IAM Identity Center。分配范围仅限试点。 选一个试点身份可用的 Amazon Bedrock Region 和 OpenAI 模型;若所选 API 需要 inference profile,也一并选定。针对选中的账户、Region 和推理路径,分别核查 Sol、Terra 和 Luna。 只授予 Codex 所用的 Amazon Bedrock model inference 权限、任何直接校验命令,以及选定的可观测性目标。 备好一个非生产 repository,并指定一位回滚负责人。
配置
试点有三项检查。首先,用为 AWS Command Line Interface(AWS CLI)配好的 IAM Identity Center profile 登录,直接调用 Amazon Bedrock Runtime。接着,把 Codex 指向获批的模型。最后,跑一个安全的 Codex 任务。直接调用用来隔离 AWS 访问问题,最后一步用来确认 Codex 配置。
第 1 步:登录并校验 Amazon Bedrock Runtime 访问。
aws sso login --profile codex-bedrock export AWS_PROFILE=codex-bedrock aws bedrock-runtime converse --model-id us.openai.gpt-5.6-sol --messages '[{"role":"user","content":[{"text":"Reply with OK"}]}]' --region us-east-2
这条命令创建一个短时 AWS 会话,并检查该 profile 能否在所选 Region 调用所选模型。若失败,先解决 profile、Region、模型或 inference-profile 访问、或 IAM 权限问题,再去配置 Codex。
第 2 步:配置 Codex provider。
~/.codex/config.toml (or managed user configuration)
model_provider = "amazon-bedrock" model = "openai.gpt-5.6-sol"
[model_providers.amazon-bedrock.aws] profile = "codex-bedrock" region = "us-east-2"
model 值是 Codex 的 model ID。profile 选中 AWS IAM Identity Center 会话,region 告诉 Codex 用哪个 AWS Region。把这些设置放在用户级或托管配置里,这样某个 repository 就改不了 provider。
验证试点并确认可回滚
在加人之前,确认试点能到达获批模型、产出预期记录,并能干净地停用。
身份:aws sts get-caller-identity 返回预期的 IAM Identity Center assumed-role 会话。 模型访问:试点 profile 通过测试所选的 API 和 Region 调用获批模型。 Codex 访问:用户在一个非生产 repository 里完成一项安全的只读任务,且能拿到预期的请求路径证据。 证据与回滚:身份、调用、审计以及可选的 telemetry 记录齐备。移除配置或 IAM Identity Center 分配,按你的流程处理仍活跃的会话(或等它过期),并验证新的调用被拒绝。
观看 Native AWS Access 实操演示
演示展示完整的试点顺序:员工登录、直接校验 Amazon Bedrock Runtime、配置 Codex provider,以及一项安全的测试任务。
图 2:Native AWS Access 实操,涵盖员工登录、Amazon Bedrock Runtime 校验、Codex provider 配置和一项安全的试点任务
用这段视频核对各项检查的顺序,以及在增加试点用户之前该收集的证据。
跑一次双用户身份隔离检查
测身份隔离需要两个用户。单个用户只能证明登录可用;第二个用户才能检验归属是否仍然分明。让两名试点用户分别登录、跑同一个无害任务。他们的 assumed-role 会话、审计记录,以及(若配置了)telemetry 记录,都应当彼此分明。
下图展示:在走同一条获批的 Codex 与 Amazon Bedrock 路径时,分开的试点身份应当产出分开的 AWS 会话、请求证据和可选 telemetry。
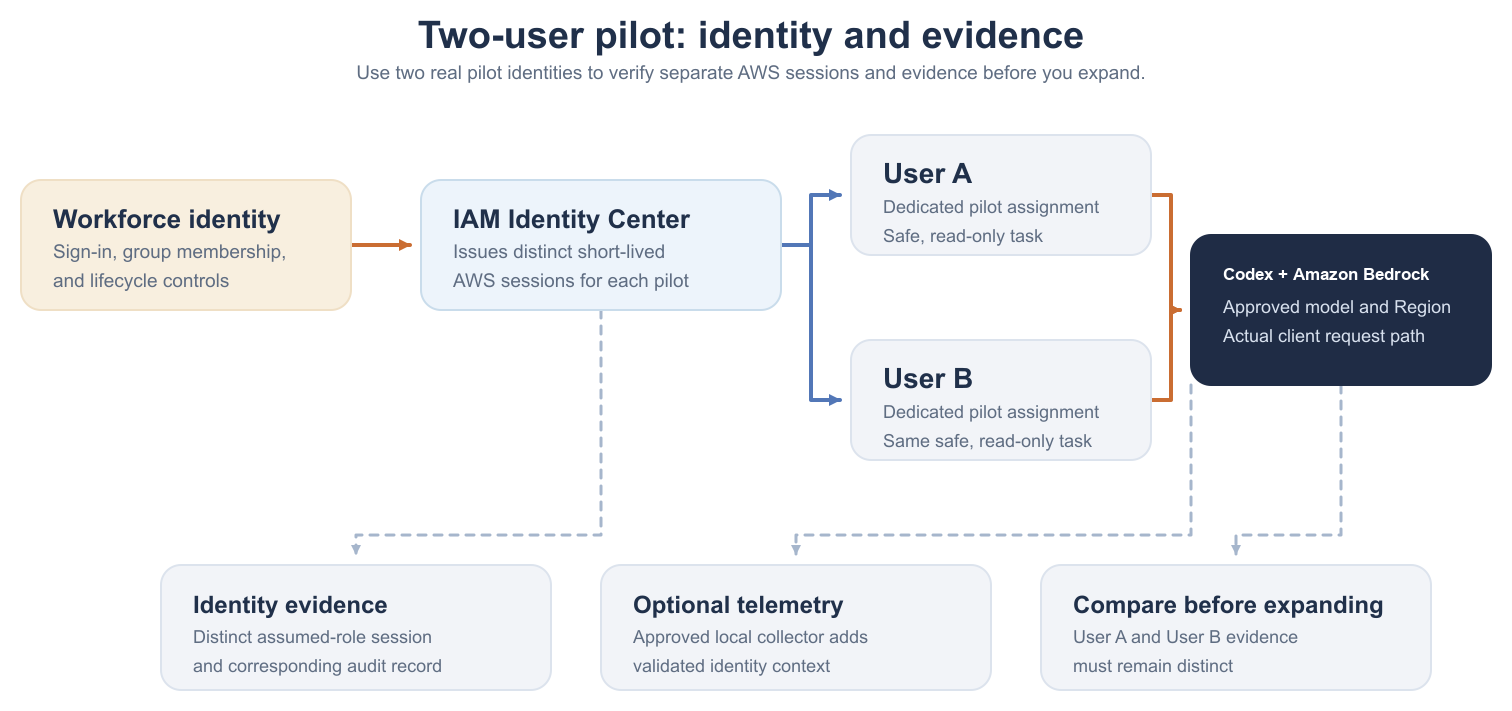
图 3:用可信身份登记来做归属。只有当本地 collector 作为托管登记流程的一部分被部署并配置好时,它才能补上获批的身份上下文
面向请求路径控制的网关路径
当你想要 AWS 托管的网关基础设施做集中路由、或要 Amazon Bedrock Guardrails 时,AgentCore Gateway 是一个选项。若组织已经在跑 LLM Gateway、或想在请求路径里强制控制,就改用那个网关。把选中的网关暴露给试点用户之前,先验证它。
LLM Gateway:试点前先验证
确认网关接受 Codex 的请求格式。 使用网关团队定义的登录或 token 流程。 邀请试点用户之前,测试模型路由、监控、故障处理和回滚。
自定义企业集成
自定义企业集成是 LLM Gateway 模式里最复杂的形态。只有当 Native AWS Access、AgentCore Gateway 和现有网关都满足不了某个具体需求时,才考虑它。结果是又多出一个要设计、加固、测试、支持和运维的服务,因此平台工程与安全团队必须从一开始就认领它。
观测、治理与成本分摊
Codex OpenTelemetry、Amazon Bedrock 服务记录、AWS 身份记录和计费数据回答的是不同问题。Codex OpenTelemetry 描述客户端活动;Amazon Bedrock 服务指标与模型调用日志(启用后)展示服务端活动;AWS 身份记录和 AWS Cost and Usage Report(CUR)提供身份与已计费用量的证据。针对你部署的那条路径把它们关联起来,别把 token 量当成成本报表。
明确 Codex 可能经所选模型路径发送哪些代码、prompt、文件和工具输出。除非组织批准了那条数据流,否则排除 secrets 与受限数据。要求开发者在合并前评审并测试生成的改动。telemetry 并不能证明正确性或安全性。
来自 Codex 的 OpenTelemetry 指标
可观测性方面,本文采用 repository monitoring and operations guidance 里的 ADOT collector 配置和 CloudWatch dashboard。把该配置部署到每台受管试点设备,再跑一个安全的 Codex 任务。
repository 提供配置文件。按它的部署说明安装获批的 ADOT collector,并配置其 AWS 认证。
~/.codex/config.toml or managed user configuration
[otel] environment = "pilot" log_user_prompt = false metrics_exporter = { "otlp-http" = { endpoint = "http://127.0.0.1:4318/v1/metrics", protocol = "binary" } }
验证 repository 路径:跑一个安全的 Codex 任务,确认预期的运维指标出现在受管的 CloudWatch dashboard 上。
Telemetry 平面示例归属边界 Codex OpenTelemetry 指标token 用量、轮次、API 请求、请求时长、工具调用、会话来源。只有在本地 collector 补上经校验的身份属性之后,才按用户和团队给 dashboard 分组。 Amazon Bedrock 服务指标调用数、时延、输入 token、输出 token、客户端错误、服务端错误。对所选 Runtime、Mantle 或 AgentCore 路径,使用文档记载的 namespace、指标名和维度。 AWS 身份证据、模型调用日志与 CURassumed-role single sign-on(SSO)principal,加上已计费的 Bedrock 行项目。对 Native IAM Identity Center 访问,带 caller-identity 分摊的 CUR 2.0 可暴露 SSO principal。网关路径要靠网关 telemetry 与花费记录做最终用户分摊。
Amazon CloudWatch dashboard 与证据
Guidance for Codex on AWS repository 里的 Amazon CloudWatch Coding Agent Insights 托管 dashboard,展示经 ADOT 采集的 Codex 运维指标。用它理解客户端活动;需要归属或成本证据时,另用 AWS 身份、审计和计费记录。
问题决策该留的证据 谁调用了模型?用所选路径对应的 AWS 身份/审计来源。试点身份记录,以及能拿到的请求关联。 花了多少钱?实际扣费用计费数据,任何推算出的分摊都要明确标注。CUR 来源、分摊方法和已知的不确定性。 我们能拦住不安全或过贵的行为吗?检测用告警。访问与动作边界分别用 IAM 和托管客户端控制。需要请求路径强制(如硬预算、速率限制)时用网关策略。控制测试结果与回滚流程。
观看 Codex OTel 与 CloudWatch 实操演示
演示展示如何查询 Codex OpenTelemetry 指标,并确认预期的 token 与请求数据出现在 Amazon CloudWatch 里。
图 4:Amazon CloudWatch dashboard 里展示的 Codex OpenTelemetry 指标
示例在 Amazon CloudWatch Query Studio 里校验了带别名的指标结果,并展示 dashboard 如何呈现 Codex 客户端活动。
统一团队行为
基础设施路径跑通之后,转向开发者体验。repository 指引、托管 plugins、hooks 和获批的 MCP servers,能让推广保持一致,而不必要求每个团队自己拼一套配置。
Plugins
组织自有的 plugins 是分发共享 skills、hooks 和获批 MCP 集成的实用方式。给每个 plugin 指定负责人和版本,发布前评审改动,且只通过获批来源发布。用试点组测试更新,并留一条有文档可查的移除路径。
一个 plugin 可能带 MCP server 配置,但这并不等于它捆绑的每个工具都获批。只允许组织评审过的 server 和工具,需要时加用户确认。
Hooks
Hooks 可以写在 hooks.json 里,或直接写进配置。保留文档记载的事件大小写,并通过获批的 endpoint 工具部署组织自有的策略命令。
[[hooks.PreToolUse]] matcher = "^Bash$"
[[hooks.PreToolUse.hooks]] type = "command" command = "/usr/local/bin/company-pre-tool-policy" timeout = 30
在确实能解决某个具体需求的地方用 PreToolUse、PostToolUse 或 SessionStart。更大范围部署之前,测试 allow、deny、timeout 和 endpoint 断连时的行为。
MCP
一个 MCP server 把 Codex 连到另一个系统,因此每个 server 都划出一条独立的信任边界。把访问限制在需要它的用户和工具,用获批的 OAuth 或 secrets 流程管理凭证,对会改动外部系统的工具要求确认。MCP 凭证不要放进 model-provider 配置里。
分阶段推广
下图定义从准备到试点、扩展、再到全组织标准化,各阶段推进所需的范围与证据。
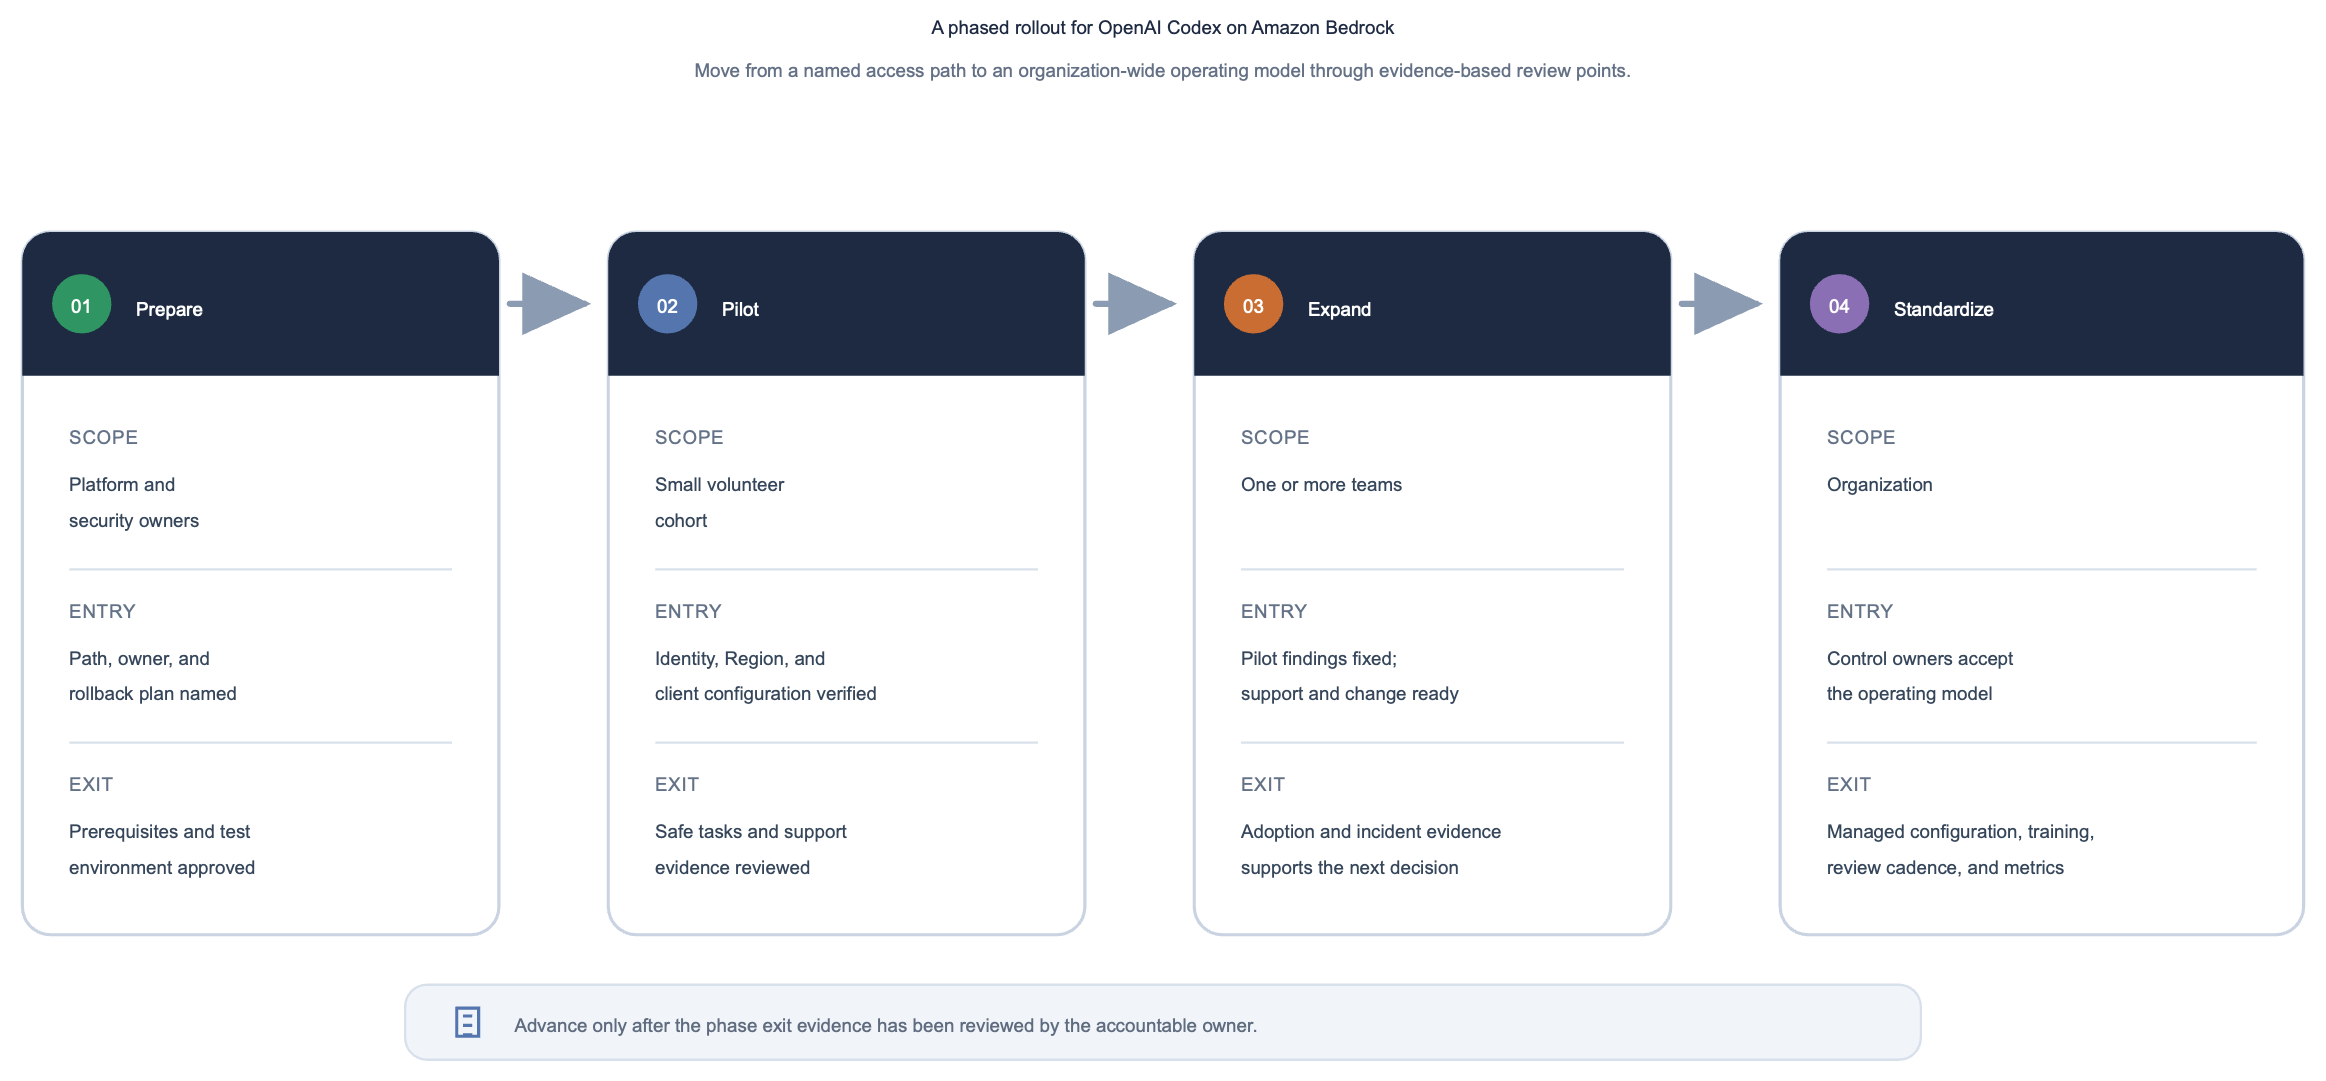
图 5:从受控试点起步,验证访问路径与运维证据后再扩展,运作模式被证实后再把推广标准化
管理员上线清单
在变更记录里记下所选路径、归属团队、Region 和模型。 把试点身份限制在所需权限内,并记录签发出来的凭证或 token 如何处理。 跑一次非生产测试,覆盖登录、模型可用性和一项安全的 Codex 任务。 检查所部署版本的 telemetry 与审计输出,别想当然地认为示例原样适用。 成本报表里把已计费金额与估算分开。 演练恢复:移除配置或分配,按获批流程处理仍活跃的会话(或等它过期),并验证新的调用被拒绝。
清理
试点结束、或必须停用访问时,移除不再需要的推广资源。
从受管设备移除 Codex 的 model-provider 与 telemetry 配置。移除 IAM Identity Center 试点分配或网关访问,吊销试点 token 和 secrets,并按获批流程处理活跃会话。卸载或停用 ADOT collector;若未与其它工作负载共用,删掉试点用的 CloudWatch dashboard 和告警。通过「确认新的模型调用被拒绝、且已退役的 telemetry 资源不再收到新数据」来核验清理完成。
配置边界
把 model-provider、凭证和组织 telemetry 设置放在用户级或托管配置里。项目本地的 .codex/config.toml 是 repository 范围的配置:把它当代码来评审,但别当成企业强制边界。AGENTS.md 适合放持久的 repository 指引,比如测试命令和编码约定,但它同样不是强制边界。
设置类型推荐位置理由 Model provider、凭证、Region用户级或托管配置这些是 endpoint 与企业选择,不是 repository 默认值。 OpenTelemetry exporter用户级或托管配置telemetry 去向与数据处理属于组织控制。 Repository 指引AGENTS.md承载持久指引,但不是强制边界。 权限要求组织托管的 requirements.toml约束受支持的安全敏感客户端选择。
结语与下一步
Codex 可以用受支持的 OpenAI 模型、借 Amazon Bedrock 做推理。从满足要求、又最不复杂的访问路径起步,用一个小试点证明身份与模型路径,只在确实解决某个具体需求时才加网关或客户端控制。
AgentCore Gateway 为路由或 Amazon Bedrock Guardrails 提供一个 AWS 托管的网关选项。平台团队想在请求路径里强制控制时,选 LLM Gateway。只有当现有路径都满足不了某项有文档记载的需求时,才自建集成。
分阶段扩展,用每个阶段拿到的证据决定下一步。Guidance for Codex on AWS repository 里维护着本文用到的配置与验证流程。
关于作者